
Güvenlik duvarı, antivirüs, EDR, sunucular, uygulamalar ve bulut servisleri her saniye binlerce log üretir. Sorun logların azlığı değil, çokluğudur: gerçek tehdit, milyonlarca sıradan kaydın arasında kaybolur. Bu kadar büyük veri içinde tehditleri elle tespit etmek pratikte imkânsızdır. İşte tam bu noktada SIEM devreye girer.
SIEM Nedir? SIEM Açılımı
SIEM, Security Information and Event Management ifadesinin kısaltmasıdır; Türkçesi "Güvenlik Bilgileri ve Olay Yönetimi"dir. SIEM, kurum içindeki tüm güvenlik loglarını tek bir platformda toplayan, analiz eden, birbiriyle ilişkilendiren (korelasyon) ve gerçek zamanlı tehditleri tespit eden merkezi güvenlik yönetim sistemidir.
Modern bir SIEM platformu şu kaynakların loglarını tek noktada toplar:
- Firewall logları
- Windows Event logları
- Linux Syslog kayıtları
- Active Directory olayları
- VPN kayıtları
- Endpoint güvenlik ürünleri
- Veritabanı logları
- Web sunucuları
- Bulut servisleri
- Ağ cihazları
Dağınık kayıtlar böylece anlamlı güvenlik olaylarına dönüşür. Güvenlik ekibi milyonlarca log yerine yalnızca gerçekten müdahale edilmesi gereken olaylarla ilgilenir.
SIEM Neden Gereklidir?
Bir kurumda yüzlerce cihaz bulunduğunu düşünelim. Her cihaz saniyede onlarca, bazen yüzlerce log üretir; orta ölçekli bir şirket bile günde milyonlarca güvenlik kaydı oluşturur. Bu kayıtların arasında şunlar saklanıyor olabilir:
- Başarısız oturum açmalar
- Yetkisiz erişim girişimleri
- Zararlı yazılım aktiviteleri
- Yetki yükseltme denemeleri
- Veri sızdırma girişimleri
- Şüpheli ağ trafiği
Bu olayları tek tek incelemek mümkün değildir. SIEM tüm bu veriyi otomatik analiz eder ve ekibi yalnızca kritik tehditler konusunda uyarır.
İşin bir de mevzuat tarafı var: 5651, KVKK, ISO 27001, PCI DSS ve GDPR gibi düzenlemelerin log saklama ve raporlama yükümlülükleri, SIEM'in sağladığı merkezi altyapıyla karşılanır. Türkiye'deki yükümlülüklerin ayrıntısını regülasyon uyumluluğu sayfasında bulabilirsiniz.
SIEM Nasıl Çalışır?
Bir SIEM platformunun çalışma mantığı beş temel adımdan oluşur:
1. Log Toplama
Tüm sistemlerden loglar merkezi platforma aktarılır. Toplama tek bir yöntemle sınırlı değildir: Syslog (UDP/TCP/TLS), NetFlow/sFlow, API, dosya aktarımı (SFTP/SMB/FTP), veritabanı bağlantıları ve gerektiğinde ajan birlikte kullanılır.
2. Veri Normalizasyonu
Farklı üreticilere ait log formatları, ayrıştırıcılar (parser) yardımıyla ortak bir yapıya dönüştürülür. Normalizasyon ne kadar iyiyse arama ve korelasyon o kadar isabetli olur.
3. Korelasyon (Correlation)
Farklı sistemlerde gerçekleşen olaylar birbiriyle ilişkilendirilir. Örneğin Active Directory'de başarısız giriş, ardından VPN bağlantısı, sonrasında firewall üzerinde şüpheli trafik tek başına üç ayrı log iken, SIEM bu zinciri tek bir saldırı senaryosu olarak algılar. Korelasyon, SIEM'i sıradan bir log arşivinden ayıran asıl yetenektir.
4. Alarm Üretimi
Tanımlı kurallar veya davranış analizi (UEBA) sonucunda otomatik alarm oluşturulur. Hazır kural setinin genişliği, kurulumdan itibaren kaç saldırı deseninin yakalanabildiğini belirler.
5. Olay Yönetimi ve Aktarım
Analistler olayları tek ekrandan inceleyip aksiyon alır. İyi bir SIEM, alarmlarını kurumun ticket, SOC ve SOAR sistemlerine Web API, e-posta veya SMS ile aktarabilir.
SIEM ve SOC Arasındaki İlişki
Bu ikisi sık karıştırılır. SOC (Security Operations Center) bir ekip ve süreçtir: tehditleri izleyen, araştıran ve müdahale eden insanlardan oluşur. SIEM ise bu ekibin kullandığı ana araçtır. SOC analistleri günün büyük bölümünü SIEM ekranında geçirir: alarmları önceliklendirir, olayın köküne iner, müdahaleyi başlatır.
Yani SIEM, SOC'un yerini almaz; SOC'u besler. Kurum içinde SOC ekibi varsa SIEM alarmları doğrudan onların iş akışına düşer. Dışarıdan SOC hizmeti alınıyorsa SIEM, tetiklenen olayları hizmet sağlayıcının sistemlerine aktarır. SOC ekibi hiç olmayan işletmelerde ise hazır kural seti ve alarm kalitesi daha da önem kazanır, çünkü analist yokluğunu kısmen ürün telafi eder.
SIEM'in Sağladığı Avantajlar
Merkezi görünürlük
Tüm loglar tek platformda toplanır; "hangi sistemde ne oldu?" sorusunun cevabı tek ekrandadır.
Gerçek zamanlı tehdit tespiti
Saldırılar dakikalar hatta saniyeler içinde tespit edilir; fark edilme süresi kısaldıkça hasar da küçülür.
Regülasyon uyumluluğu
5651, KVKK, ISO 27001, PCI DSS ve GDPR için gereken log saklama, bütünlük ve raporlama süreçlerini kolaylaştırır.
Hızlı olay müdahalesi
Analistler tehdidi daha kısa sürede analiz eder; olay zinciri hazır geldiği için araştırma süresi kısalır.
Adli bilişim desteği
Geçmiş olaylar ayrıntılı incelenebilir ve raporlanabilir. Bu noktada eski veride arama hızı kritik hale gelir; inceleme çoğu zaman aylar öncesinin loglarında yapılır.
Modern SIEM Çözümlerinde Bulunması Gereken Özellikler
Günümüzde yalnızca log toplamak yeterli değildir. Yeni nesil bir SIEM'de şu yetenekleri aramalısınız:
- Yapay zekâ destekli analiz
- Davranış analizi (UEBA)
- MITRE ATT&CK uyumluluğu
- Tehdit istihbaratı entegrasyonu
- Gerçek zamanlı korelasyon
- Dashboard ve raporlama
- Çoklu kiracı (Multi-Tenant) desteği
- API entegrasyonları
- Ölçeklenebilir mimari
- Yüksek performanslı veri işleme
SIEM Kurulumu Nasıl Yapılır?
Kurulum genelde şu sırayla ilerler: önce log kaynaklarının envanteri çıkarılır ve tahmini EPS (saniyedeki olay sayısı) hesaplanır; kaynak sayınızdan yola çıkarak lisans hesaplayıcıyla kabaca kestirebilirsiniz. Ardından donanım boyutlandırılır, platform kurulur, kaynaklar bağlanıp ayrıştırıcılar doğrulanır ve hazır kural seti devreye alınır.
Bu süreç haftalar sürmek zorunda değildir. Örnek vermek gerekirse OrianaSIEM, standart tek sunucu kurulumunda sunucu hazırsa 1 günde ayağa kalkar; 1-2 haftalık bir POC ile de kendi verinizde doğrulama yapılır.
SIEM Seçerken Nelere Dikkat Edilmelidir?
Her SIEM çözümü aynı değildir. Bir platform değerlendirirken şu kriterlere mutlaka bakın:
- Performans ve eski veride sorgu hızı
- Ölçeklenebilirlik
- Korelasyon kabiliyeti ve hazır kural sayısı
- Kullanım kolaylığı
- Dashboard yetenekleri
- API desteği ve entegrasyon sayısı
- Regülasyon uyumluluğu
- Teknik destek kalitesi
- Toplam sahip olma maliyeti (TCO)
Doğru seçilmiş bir SIEM yalnızca güvenliği artırmaz, analist ekibin operasyonel yükünü de belirgin azaltır. Adım adım değerlendirme için SIEM yazılımı seçim rehberimize, maliyet tarafı için SIEM maliyeti ve TCO yazımıza bakabilirsiniz.
OrianaSIEM ile Güvenlik Operasyonlarınızı Güçlendirin
OrianaSIEM, modern kurumların ihtiyaçlarına göre geliştirilen yeni nesil bir SIEM platformudur. Farklı üreticilere ait logları tek platformda toplar, 6 gelişmiş korelasyon motoru ve 3.500'den fazla hazır korelasyon kuralıyla analiz eder. Patentli Minimize mimarisi sayesinde geriye dönük sorgular veri yaşından bağımsız yanıtlanır (iç testlerde ortalama 0,95 ms).
- Gerçek zamanlı korelasyon motoru
- Merkezi log yönetimi
- Davranış analizi (UEBA) ve gelişmiş alarm mekanizmaları
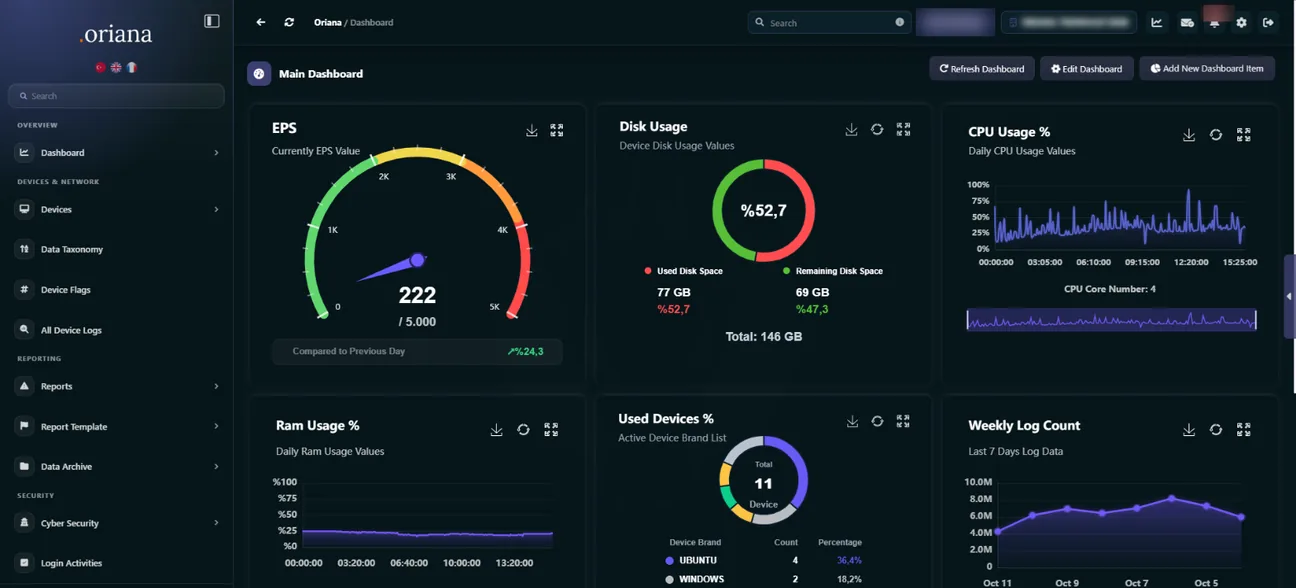
- Özelleştirilebilir dashboardlar
- Tehdit istihbaratı ve MITRE ATT&CK uyumluluğu
- Uyumluluk raporları
- Çok sayıda hazır entegrasyon ve ölçeklenebilir mimari
İster küçük ölçekli bir işletme ister günde milyonlarca olay üreten büyük bir kurum olun, OrianaSIEM'in özelliklerini inceleyebilir, kayıt gerektirmeyen canlı demo ortamında ürünü deneyebilirsiniz.
Sonuç
Siber tehditlerin sürekli arttığı günümüzde güvenlik loglarını yalnızca saklamak yeterli değildir. Bu verinin anlamlandırılması, ilişkilendirilmesi ve gerçek zamanlı analiz edilmesi, kurumun siber dayanıklılığının temelidir. Modern bir SIEM platformu güvenlik ekibine görünürlük kazandırır, olaylara müdahaleyi hızlandırır ve regülasyon süreçlerini kolaylaştırır.
Kurumunuzun güvenlik operasyonlarını merkezi bir platformdan yönetmek istiyorsanız demo talebi bırakabilirsiniz; ekibimiz kendi log verinizle bir POC planlayarak size eşlik eder.
Son güncelleme: 2 Kasım 2026. Performans değerleri iç test sonuçlarıdır; ortama göre değişebilir.