Güvenlik verinizi toplayın, anlamlandırın, aksiyona dönüştürün.
Oriana, SIEM yeteneklerini kapsayan ama SIEM kategorisini aşan bir Security Data Platform'dur. Patentli Minimize algoritması ile her ölçekte öngörülebilir performans, daha düşük kaynak tüketimi ve daha düşük toplam sahip olma maliyeti.
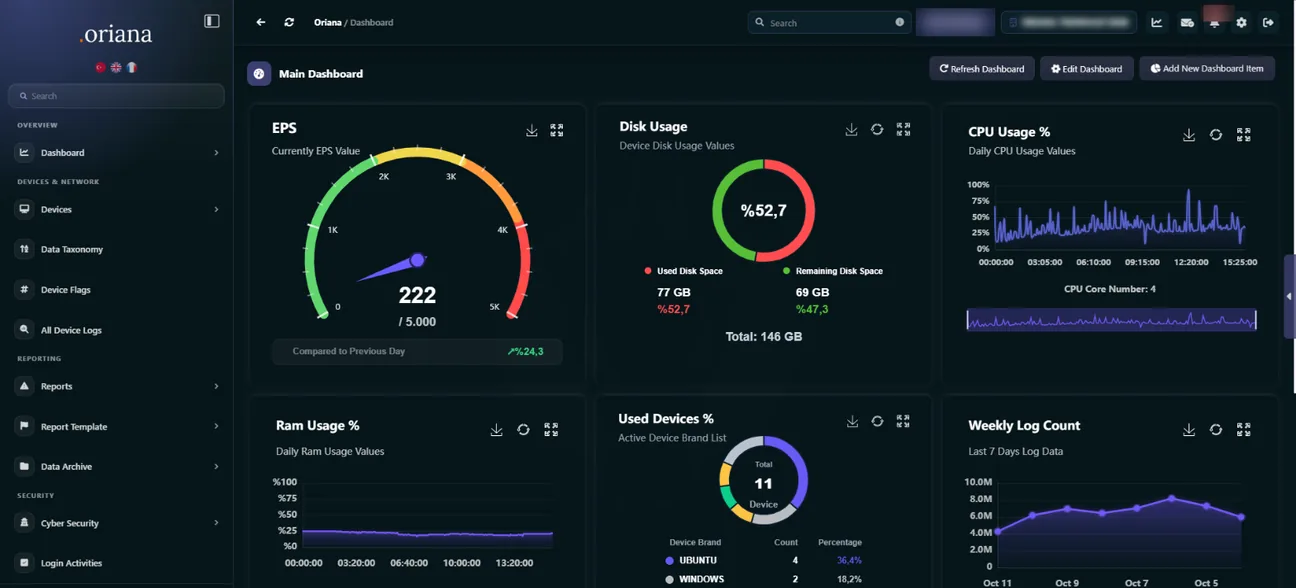
OrianaSIEM'i şimdi, kurulum yapmadan deneyin.
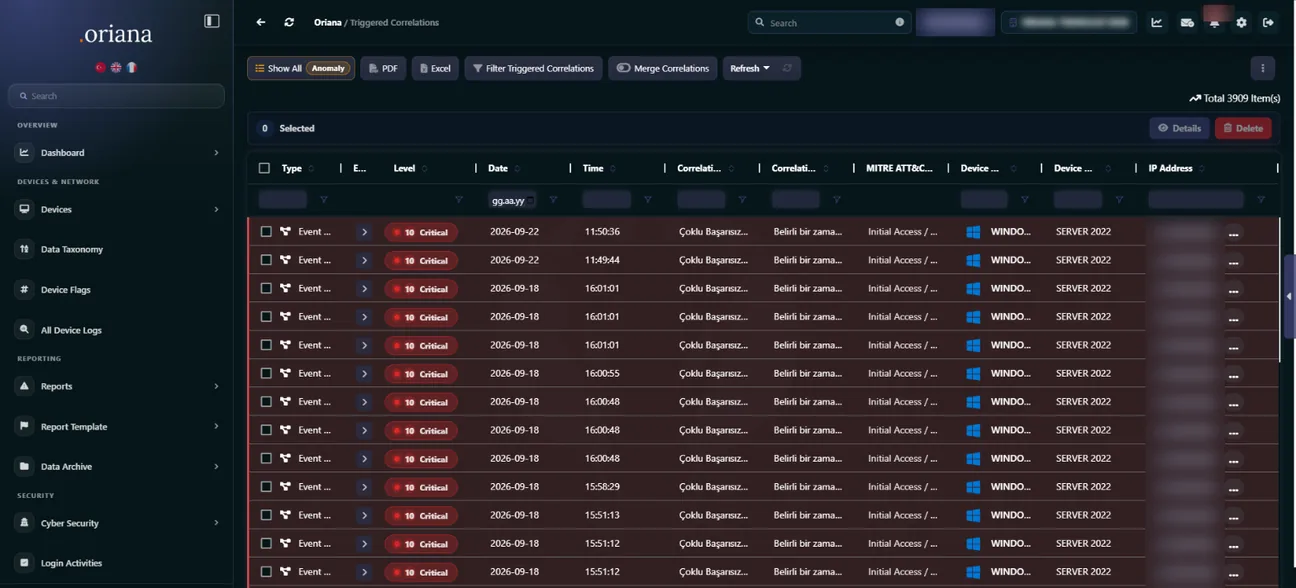
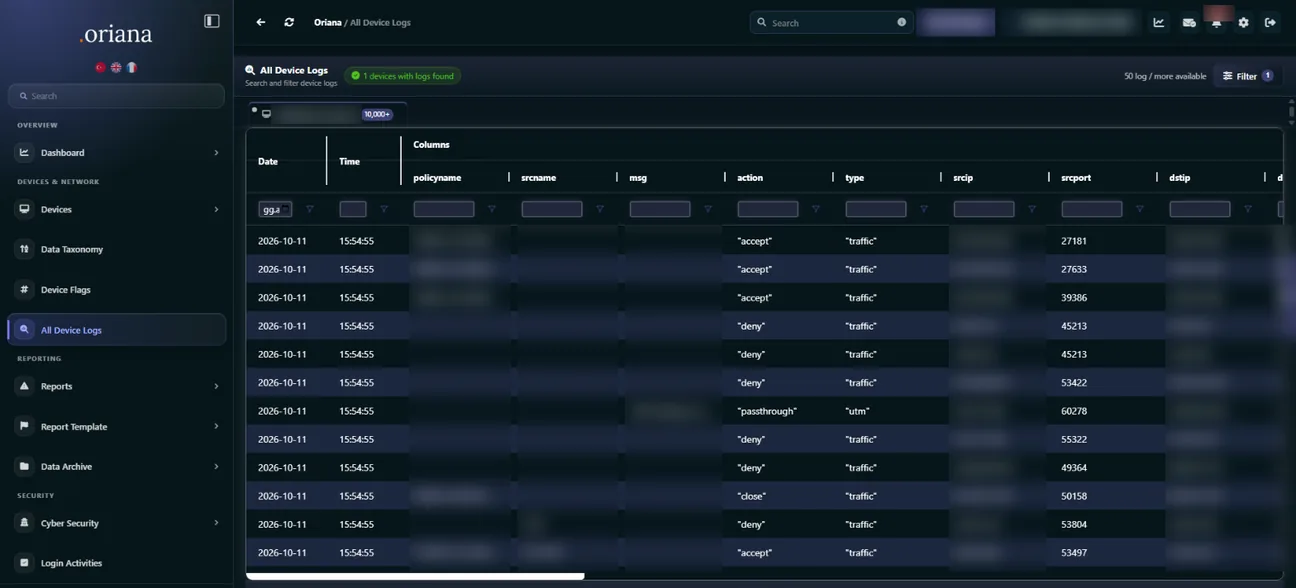
Gerçek ürün arayüzü, örnek bir kurumun verileriyle çalışır halde. Gösterge panelinden tetiklenen korelasyonlara, ham loglardan MITRE ATT&CK eşlemesine kadar tüm ekranları kendiniz gezin.
- Form yok, hesap yok: tek tıkla ürün arayüzüne girin
- 10 adımlık rehberli tur ile Oriana'nın çalışma mantığını 5 dakikada görün
- 14 örnek cihaz, 3.500+ kural kütüphanesinden seçilmiş korelasyonlar, canlı alarm akışı
Canlı Demoyu Başlat
Loglarınız var. Ama gerçekten kullanabiliyor musunuz?
Kurumların çoğu logları toplar; ancak dağınık yapı, yüksek lisans ve donanım maliyeti, uzman bağımlılığı ve denetim baskısı, veriyi değere dönüştürmeyi engeller. Oriana, logları sadece toplamaz; anlamlandırır ve aksiyona dönüştürür.
Platform yaklaşımımızGeleneksel yaklaşımın maliyeti
- Veri hacmine bağlı lisans artışı; maliyet yüzünden bağlanmayan log kaynakları
- Elasticsearch/JVM tabanlı motorlar için yüksek CPU, RAM ve disk ihtiyacı
- Özel sorgu dili ve danışman bağımlılığı; 6-12 ay süren projeler
- Bulut SIEM'de veri lokasyonu ve veri çıkış maliyeti riski
- Denetimlerde adam/gün yükü; manuel rapor hazırlığı
Oriana ile
- Kaynak bağlamak lisansı büyütmez; her log platforma gelir
- Elasticsearch tabanlı olmayan özgün veri motoru ve mikroservis mimari ile düşük kaynak tüketimi
- Sunucu hazır olduğunda 1 günde kurulum, 1-2 haftada ölçülmüş POC sonucu
- Veri egemenliği: kurum içi, hibrit veya partner bulutunda
- 5651, KVKK, GDPR, ISO 27001, PCI DSS için hazır raporlama desteği
Tek platform, iki ürün. Güvenlik verisinin tüm yaşam döngüsü.
Log toplamadan zaman damgalı arşive, korelasyondan tehdit istihbaratına; her iki ürün aynı mimari ve aynı arayüz dili ile çalışır.
Bu bir özellik değil; patentli bir güvenlik verisi mimarisi.
Patentli Minimize algoritması canlı veri üzerinde, arşive gitmeden arama yapar; Deduplication tekrarlayan kayıtları ayıklar. Sonuç: her ölçekte öngörülebilir performans ve daha düşük toplam sahip olma maliyeti.
- Log yönetimi, SIEM, arşiv ve korelasyon tek mimaride
- Mikroservis yapı; yatay ölçekleme, kesintisiz güncelleme
- Veri egemenliği: on-premise, hibrit, bulut veya appliance
- Daha az CPU, RAM ve disk
Tablo görünümü
| Kaynak | Elasticsearch tabanlı | Oriana |
|---|---|---|
| İşlemci | 100 | 25 |
| Bellek | 100 | 50 |
| Disk | 100 | 30 |
Sorgu dönüş süresi iç testlerde 0,95 ms. Değerler belirli test senaryolarına göredir; kendi verinizle karşılaştırmalı POC için bize ulaşın.
Kurulduğu gün tespit etmeye başlar.
Mevcut altyapınızı değiştirmeden, log kaynaklarınızı yönlendirin; gerisini platform yönetir.
Topla
Firewall, AD, DNS, sunucu, veritabanı, antivirüs, DLP, ağ cihazları ve uygulamalardan Syslog, Agent, NetFlow/sFlow, SFTP/SMB/FTP ve API ile log alın. Otomatik cihaz keşfi ile kaynakları saniyeler içinde tanımlayın.
Anlamlandır
Loglar parse edilir, normalize edilir, 1-10 arası önem seviyesiyle etiketlenir; GeoIP, tehdit istihbaratı ve varlık bilgisiyle zenginleştirilir. Yapay zekâ destekli ayrıştırma ile yeni kaynaklar hızla eklenir.
Tespit Et
3.500+ hazır kural, Sigma ve YARA desteği, zaman/sayaç/olay zinciri/zaman farkı korelasyonları ve UEBA profillemesi ile tehditler MITRE ATT&CK taktikleriyle eşlenmiş alarmlara dönüşür.
Aksiyon & Raporla
E-posta, SMS ve otomatik SSH aksiyonlarıyla anında müdahale edin. Zamanlanmış veya anlık raporlar üretin; logları yasal geçerli zaman damgasıyla arşivleyin ve denetime hazır olun.
Yoğun regülasyona tabi ve yüksek veri hacmiyle çalışan kurumlar için.
Kamu kurumlarından bankalara, hastanelerden perakende zincirlerine; 700'den fazla kurum güvenlik verisini Oriana ile yönetiyor.
Sektörel çözümlerKurumsal Şirketler
Farklı sistemlerden gelen logları tek merkezde toplayarak BT operasyonlarını sadeleştirir; güvenlik, denetim ve regülasyon süreçlerini kontrol altına alır.
Kamu & Kritik Altyapı
5651, 5070 ve KVKK gereksinimlerine uygun log toplama ve zaman damgalı saklama ile denetim süreçlerini güvence altına alır; veriyi kurum içinde tutar.
MSSP Firmaları
Çok kiracılı yapı ile tüm müşterileri tek panelden izleyin; kiracı başına izole veri, kural ve rapor. Paylaşımlı sunucuda bölünen maliyet.
ISP / CSP Partnerlar
Log yönetimi ve güvenlik hizmetlerini müşterilerinize katma değerli servis olarak sunun; ölçeklenebilir yapı ile yüzlerce müşteriyi yönetin.
Hangi ülkede denetleniyorsanız, raporunuz hazır.
Ulusal ve uluslararası regülasyonlar için raporlama ve izlenebilirlik desteği.
Verinizi nerede tutacağınıza siz karar verin.
On-Premise
Tüm veri kendi altyapınızda. Fiziksel veya sanal (VMware, Proxmox, KVM) sunucular üzerinde, kurum içi sistemlerle tam uyum.
On-Cloud
Altyapı yatırımı yapmadan hızlı başlangıç. İhtiyaca göre esnek ölçekleme; yoğunlukta kendiliğinden büyüyen kapasite.
Appliance
Donanım ve yazılım birlikte, kurulu ve optimize edilmiş tak-çalıştır çözüm. Minimum kurulum süresi, stabil performans.
MSSP / Çok Kiracılı
Partnerın bulutunda veya Oriana bulutunda paylaşımlı sunucu; müşteri başına izole veri. Yeni müşteri saatler içinde.
Sahadan görüşler
“Artık saldırıları erken tespit edebiliyor ve ödeme sistemleri regülasyonlarının SIEM, log ve SPOT ihtiyacını tek teknoloji ile tamamlayabiliyoruz.”
“Farklı sistemlerden gelen tüm logları tek platformda topladık. Denetim ve analiz süreçlerimiz ciddi şekilde hızlandı.”
Güncel gelişmeler
OrianaSIEM, TRTEST SIEM testlerinde A Seviye Uygunluk Belgesi aldı
TRTEST kriterlerine tam uyum sağlayan OrianaSIEM, yüksek performanslı korelasyon ve gelişmiş analiz altyapısıyla kurumlara doğrulanmış bir güvenlik çözümü sunuyor.
TRTEST sertifikası detaylarıOrianaSIEM V1.0: 330'dan fazla yenilik ve iyileştirme
Event Chain ve TimeDelta korelasyonları, Sigma/YARA ve MITRE ATT&CK desteği, UEBA, USOM entegrasyonu ve güçlendirilmiş güvenlik; Web API ve yeni kullanıcı arayüzü ile birlikte.
OrianaSIEM V1.0 yenilikleriKüresel pazarda Oriana rüzgarı
EMEA'daki başarılı faaliyetlerini küresel pazara taşıyan Oriana; Almanca ve Fransızca arayüz, GDPR/NIS2/DORA uyumu ile uluslararası kurumlara açılıyor.
Oriana'nın küresel yolculuğu1 günde kurulum. 1-2 haftada ölçülmüş POC sonucu.
Sorgu süresi, kaynak tüketimi, tekilleştirme oranı ve MTTD/MTTR senaryolarını kendi log kaynaklarınızla birlikte ölçelim.