.OrianaSIEM
Yeni nesil SIEM yazılımı: tehditleri gör, anında müdahale et.
Sunucu, firewall, switch, access point, antivirüs, DLP ve benzeri sistemlerden gelen güvenlik olaylarını merkezi bir noktada toplayan, korelasyon kuralları, davranış analizi ve tehdit istihbaratıyla değerlendirerek olası tehditleri görünür hale getiren yeni nesil SIEM çözümü. Türkiye'de geliştirilen, TRTEST A Seviye sertifikalı yerli SIEM çözümü.
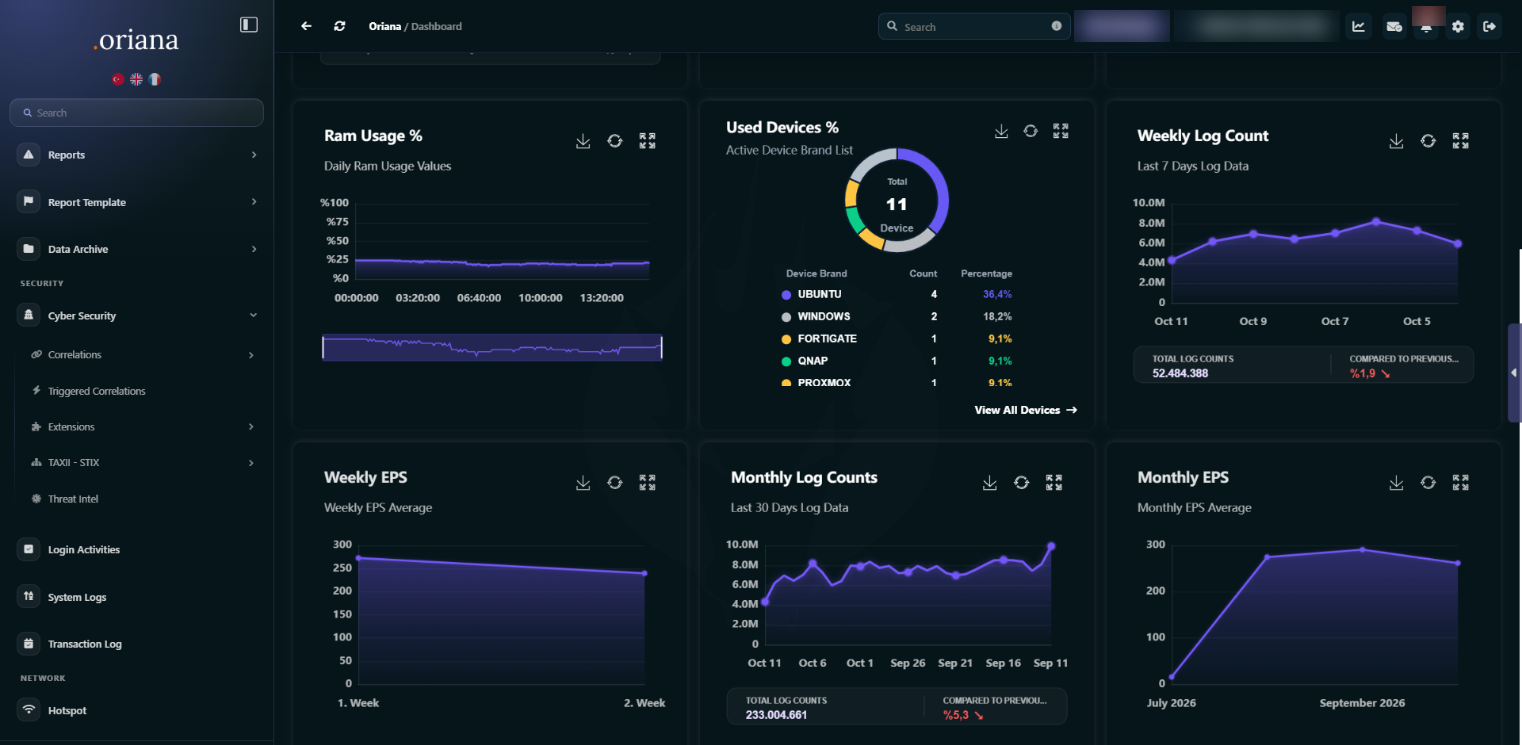
OrianaSIEM'i şimdi, kurulum yapmadan deneyin.
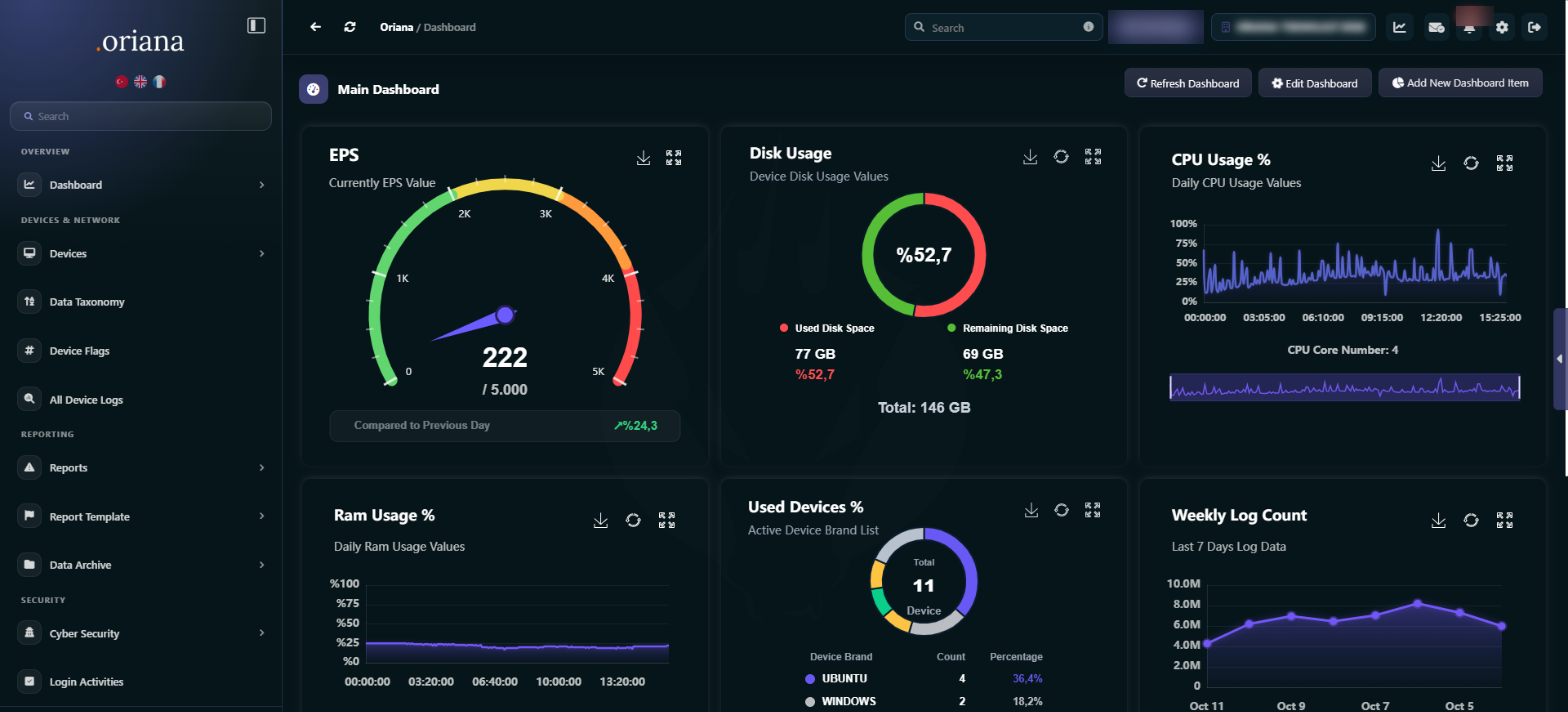
Gerçek ürün arayüzü, örnek bir kurumun verileriyle çalışır halde. Gösterge panelinden tetiklenen korelasyonlara, ham loglardan MITRE ATT&CK eşlemesine kadar tüm ekranları kendiniz gezin.
- Form yok, hesap yok: tek tıkla ürün arayüzüne girin
- 10 adımlık rehberli tur ile Oriana'nın çalışma mantığını 5 dakikada görün
- 14 örnek cihaz, 3.500+ kural kütüphanesinden seçilmiş korelasyonlar, canlı alarm akışı
 Canlı Demoyu Başlat
Veri egemenliği. Öngörülebilir TCO. Yerli üretici, hızlı değer.
Verisini kurum içinde tutan, A Seviye sertifikalı, Türkiye'de geliştirilmiş ve uluslararası ölçekte kullanılabilen SIEM yazılımı.
Veri Egemenliği & Regülasyon
Loglar kurum kontrolünde kalır. 5651, KVKK, GDPR, NIS2, ISO 27001 ve PCI DSS denetimleri için raporlama ve izlenebilirlik desteği.
Öngörülebilir Toplam Maliyet
Veri hacmine bağlı lisans artışı ve bulut veri çıkış maliyeti yok. Uzman bağımlılığı düşük; lisans, donanım ve operasyon maliyeti birlikte azalır.
Doğrudan Üretici Desteği
Talepler doğrudan ürün ekibine ulaşır. Sunucu hazır olduğunda 1 günde kurulum, 1-2 haftada ölçülmüş POC sonucu, günler içinde canlı.
İndeksleme veritabanı yok. Veri yaşından bağımsız 0,95 ms sorgu.
OrianaSIEM ve OrianaLOG'un ortak çekirdeği patentli Minimize algoritmasıdır. Loglar Elasticsearch gibi bir indeksleme veritabanına yazılmaz; geriye dönük sorgular, kaydın yaşı ne olursa olsun canlı veri üzerinde ve arşive gitmeden yanıtlanır.
- Elasticsearch veya JVM tabanlı indeks katmanı gerektirmez
- Zaman bağımsız sorgu: 1 günlük ya da 2 yıllık kayıt, aynı hız
- İndeksleme yapılmadığı için düşük CPU, RAM ve disk tüketimi
- Deduplication ile tekrarlayan kayıtlar ayıklanır, depolama küçülür
Tablo görünümü
| Veri yaşı | İndeks tabanlı (göreli) | Oriana |
|---|---|---|
| 1 gün | 1,0 | 0,95 ms |
| 1 ay | ~2 | 0,95 ms |
| 1 yıl | ~5 | 0,95 ms |
| 2 yıl | ~8 | 0,95 ms |
Oriana değeri iç test senaryolarında ölçülmüştür; indeks tabanlı eğri davranışı temsil eder, belirli bir ürüne ait ölçüm değildir. Kendi verinizle karşılaştırmalı POC için bize ulaşın.
Tekil log kayıtları yerine saldırı davranışlarını görün.
OrianaSIEM, farklı kaynaklardan gelen güvenlik olaylarını altı gelişmiş korelasyon motoruyla analiz ederek anlamlı alarmlara dönüştürür. Böylece tekrar eden olaylar ve zincirleme tehdit senaryoları görünür hale gelir.
Kurulduğu gün tespit etmeye başlar. 3.500'den fazla hazır korelasyon kuralı ve Sigma kataloğu ile ilk günden kapsama sağlar; KQL/SPL gibi özel sorgu dili öğrenme eğrisi yoktur.
One Shot (Kural Tabanlı)
- Tekil olayları içerik, filtre veya pattern kurallarına göre anlık analiz
- Hızlı alarm üretimi, düşük kaynak tüketimi
Zaman Bazlı & Sayaç Bazlı
- Belirlenen zaman aralığında eşik aşımı (ör. 5 dakikada 10 başarısız giriş)
- Kümülatif sayaç ve istatistiksel sapma tespiti
Zincirleme Olay (Event Chain)
- Birbiriyle bağlantılı olayları saldırı zinciri mantığıyla ilişkilendirir
- Ağaç ve yol görünümü; çoklu cihaz ve çapraz kaynak korelasyonu
Time-Delta (Zaman Farkı)
- İki olay arasındaki zaman farkını analiz eder
- V2: öğrenme dönemi, profil ve anomali tabanlı tespit
Sigma & YARA Destekli Tespit
- Sigma kurallarıyla log tabanlı tehditler; YAML içe aktarma ve depo senkronizasyonu
- YARA ile dosya ve içerik odaklı göstergeler (ör. şüpheli PowerShell)
Script & İstisna Tabanlı
- Script tabanlı özel korelasyon (yerleşik kod editörü)
- "Olmayan olay" tespiti: beklenen yedekleme gerçekleşmediğinde alarm
Kullanıcı adı yazmadan, davranışı profilleyin.
OrianaSIEM, kullanıcı, cihaz, IP adresi, uygulama, oturum ve log içindeki farklı varlıkların davranışlarını analiz eden gelişmiş bir davranış analizi altyapısına sahiptir. Korelasyon oluştururken belirli bir kullanıcı veya IP tanımlanmaz; hangi alanın profilleneceği seçilir ve sistem her varlık için dinamik davranış profili oluşturur.
- Mesai dışı saatlerde işlem
- Kısa sürede farklı lokasyonlardan erişim
- Alışılmadık uygulama çalıştırma
- Normalde erişilmeyen sistemlere erişim
- Olağan dışı trafik üreten cihaz
- Şüpheli oturum ve process zincirleri
Profillenebilen alanlar sınırsızdır: user, source_ip, destination_ip, mac_address, hostname, process_name, application, session_id, browser, domain ve log içindeki herhangi bir alan.
Alarm değil, saldırgan davranışıyla ilişkilendirilmiş tehdit verisi.
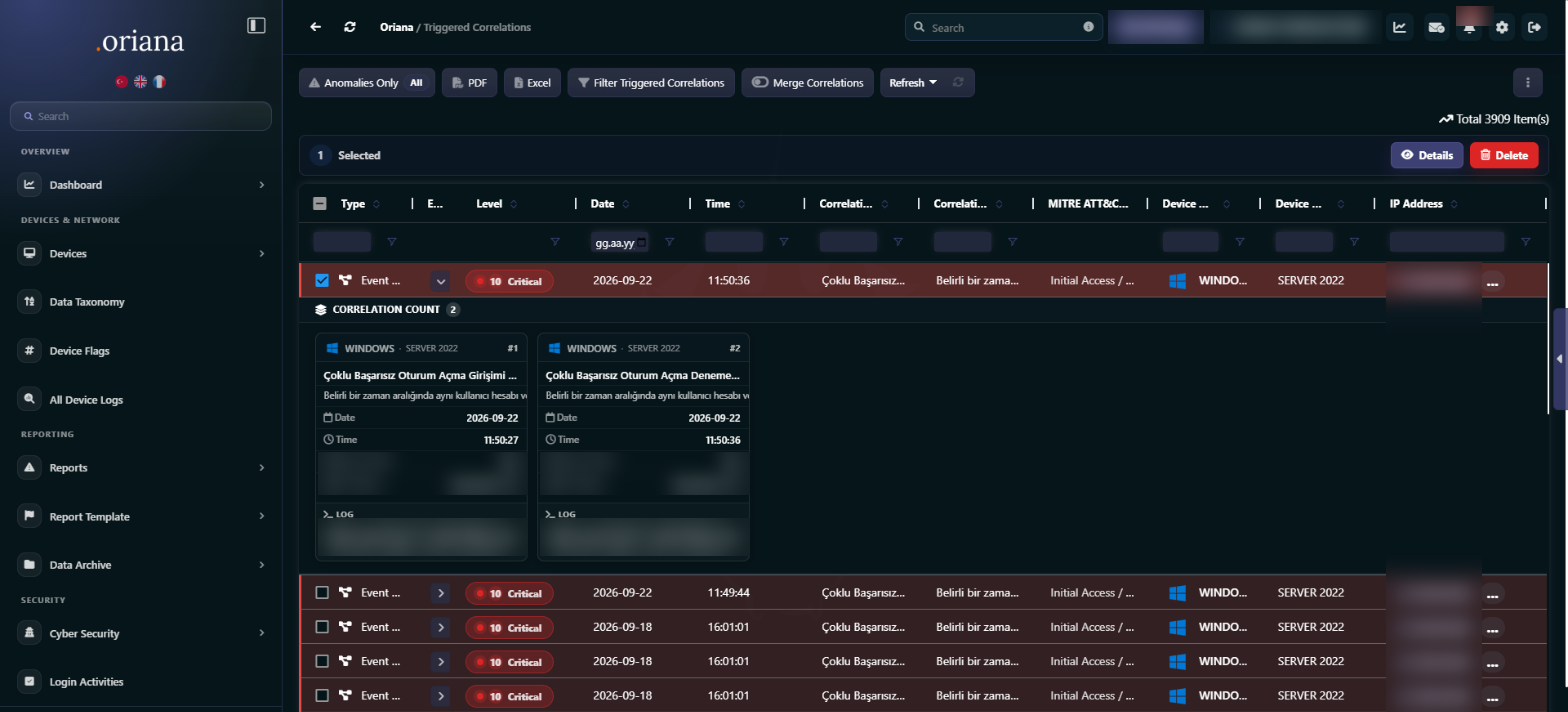
OrianaSIEM tespit edilen olayları MITRE ATT&CK taktik ve teknikleriyle eşleştirerek analistlerin saldırının hangi aşamada olduğunu daha hızlı anlamasını sağlar. USOM ve CTI beslemeleri günlük olarak senkronize edilir; zararlı bağlantı, erişim adresi veya sahte web sitesine erişim anında alarm üretir.
Tehdit İstihbaratı Beslemeleri
USOM, CERT-EU, CISA, NCSC, Abuse ve Spamhaus IoC desteği. STIX/TAXII ile MITRE ATT&CK senkronizasyonu.
Siber Saldırı Kalkanı
Binlerce zararlı IP ve URL verisiyle, bu adreslerden gelen veya bu adreslere giden trafiği tespit edin; DoS/DDoS kaynaklı hareketleri görünür kılın.
Alarm Aksiyonları
E-posta (kuyruk tabanlı), SMS (çoklu sağlayıcı), tetiklenince otomatik SSH komutu; cooldown, saatlik üst sınır, alarm birleştirme ve gruplama.
Olay Etiketleme (1-10)
Her olay önem seviyesiyle etiketlenir: 1-2 bilgi, 3-4 izlenmeli, 5-6 işleyişi etkileyebilir, 7-8 önemli, 9-10 kritik. Güncel etiketler düzenli olarak sisteme aktarılır.
SIEM çözümünün öne çıkan özellikleri
Veri toplamadan tenant yönetimine, SIEM yazılımının tüm katmanları.
Veri Toplama ve Bağlantı
- Çoklu log kaynağı desteği, vendor bağımsız
- Agent'lı / agent'sız toplama (Syslog UDP/TCP, Syslog TLS, Oriana Agent)
- NetFlow / sFlow ve telemetri desteği
- SFTP, SMB, FTP dosya kaynakları; log içe aktarma
- Otomatik cihaz keşfi
Veri Güvenliği ve Süreklilik
- TLS ile güvenli veri taşıma
- Buffering, retry mekanizması, backpressure yönetimi
- Olay kuyruğu ve önbellek ile yük altında kayıpsız işleme
- Log imzalama / hash doğrulama
Parse ve Normalizasyon
- Ortak veri modeli, ham log saklama
- CEF / LEEF / JSON / XML / Syslog desteği, multiline log
- Yapay zekâ destekli log ayrıştırma (yeni kaynaklar için)
- Alan çıkarıcılar (Field Extractors), veri taksonomisi
- Zaman standardizasyonu, event ordering, duplicate tespiti
Zenginleştirme ve Bağlam
- Kaynak ve erişim zenginleştirme
- Siber istihbarat (IoC) zenginleştirme
- GeoIP / IP bilgi servisi entegrasyonu
- MITRE ATT&CK taktik/teknik etiketleri
Arama, Analiz ve Threat Hunting
- Veri ambarı araması; tüm cihazlarda arama; pivot arama
- Operatörler: eşittir, içerir, büyük/küçük, between, AND/OR, regex, CIDR
- Filtre kısayolları; kaydedilebilir ve paylaşılabilir sorgular
- Zaman çizelgesi görünümü, sağ tık menüsü, IP bilgi penceresi
Dashboard ve Raporlama
- Çok sayfalı, çok sekmeli dinamik dashboard; otomatik yenileme
- EPS, CPU/RAM, cihaz ve lisans kullanım grafikleri
- Anlık, günlük, haftalık, aylık raporlar; e-posta ile dağıtım
- Dinamik rapor tasarımcısı, şablonlar ve rapor mağazası
- PDF ve Excel dışa aktarım; ham log raporları
Alarm ve Olay Yönetimi
- Alarm önceliklendirme ve birleştirme
- Tetiklenen korelasyon kayıtları, kanıt ve not ekleme
- Otomatik aksiyon: e-posta, SMS, SSH komutu
- Simülasyon modu, retry ve hata yönetimi
Arşiv ve Saklama
- Günlük otomatik arşiv; cihaz bazlı saklama süreleri
- 5070 kapsamında yasal geçerli zaman damgası ile damgalama
- Özel tarih aralığı arşivi oluşturma ve indirme
- SFTP'ye yedek aktarımı; yapılandırma yedekleme / geri yükleme
Güvenlik, Erişim ve Tenant
- RBAC: sayfa, buton, aksiyon ve endpoint bazlı yetki
- Çoklu tenant (MSSP) desteği; kiracı başına izole veri
- LDAP / Active Directory, SSO, 2FA, OTP, SMS ile giriş
- Hassas veri maskeleme, şifreli saklama, denetim kayıtları
- IP aralığı kısıtı, captcha, step-up kimlik doğrulama
Mevcut altyapınızı değiştirmeden SIEM çözümü kabiliyeti.
Firewall analyzer özelliği ile önde gelen güvenlik duvarlarıyla birebir entegrasyon; dizin servisleri, e-posta ve SMS sağlayıcıları ile hazır bağlantı.
Tüm entegrasyonlarGüvenlik Duvarları
Kimlik, Bildirim ve İstihbarat
Log Kaynakları
Özellik değil, ölçülebilir çıktı.
| Metrik | OrianaSIEM etkisi | Nasıl? |
|---|---|---|
| MTTD (tespit süresi) | Azalır | Hızlı sorgu ve korelasyon ile daha erken tespit; 3.500+ hazır kural |
| MTTR (müdahale süresi) | Azalır | Merkezi görünürlük, olay bağlamı, MITRE eşlemesi ve otomatik aksiyonlar |
| Analist verimliliği | Artar | Profilleme tabanlı UEBA; özel sorgu dili öğrenme eğrisi yok |
| Tespit kapsamı | Artar | Kaynak bağlamak lisansı büyütmez; her log SIEM'e gelir |
| Operasyonel dayanıklılık | Artar | Kurum içi / hibrit kurulum, mikroservis mimari, yerli üretici sürekliliği |
| Siber risk & denetim | Azalır | Denetim bulguları ve uyum riski azalır; yönetim kuruluna raporlanabilir |
Linux üzerinde, konteyner tabanlı, yatay ölçeklenebilir.
Ubuntu Server 22.04/24.04 LTS üzerinde Docker ile kurulur. Tek sunucuda başlar; EPS büyüdükçe collector, korelasyon ve veri katmanları bağımsız ölçeklenir. İndeksleme katmanı olmadığı için aynı EPS'te emsallerinden daha az CPU ve RAM gerektirir.
EPS bazlı boyutlandırma tablosu| Ortam | İşlemci | RAM | Disk | Not |
|---|---|---|---|---|
| Minimum / POC | 8 Core | 16 GB | 500 GB SSD, LVM | Düşük hacimli ortamlar ve POC |
| 5.000 EPS'e kadar | 16 Core | 32 GB | 1,5 – 3 TB SSD | Referans seviye, tek sunucu |
| 17.000 EPS (saha referansı) | 32 Core | 64 GB | 4 TB | ~2 yıl log saklama |
| 30.000 – 50.000 EPS | 80 – 128 vCPU | 256 – 512 GB | NVMe sıcak + arşiv | Çok sunuculu, replica/sharded |
Saldırıyı olaydan sonra değil, anında yakalayın.
Kendi log kaynaklarınızla 1-2 haftalık POC; sorgu süresi, kaynak tüketimi ve MTTD/MTTR senaryolarını birlikte ölçelim.