.OrianaLOG
Merkezi log yönetim yazılımı: tüm loglarınızı tek yerde toplayın.
Active Directory, DNS, Office 365, firewall, sunucu ve ağ cihazlarından gelen tüm logları merkezi olarak toplar, yasal geçerli zaman damgasıyla arşivler ve milyonlarca kayıt içinde saniyeler içinde erişilebilir hale getirir. SIEM benzeri "tek atımlık korelasyon" ile kritik olaylarda anında alarm üretir. 5651 loglama yükümlülüğü ve KVKK erişim kayıtları aynı merkezi log yönetimi yazılımıyla karşılanır.
* Belirli iç test senaryolarında ölçülen değerler.
Logları sadece saklamayın. Yönetin, analiz edin, kanıt sunun.
Merkezi Log Toplama
Tüm sistemlerden gelen logları tek merkezde toplayarak görünürlük ve yönetim kolaylığı sağlayın. Otomatik cihaz keşfi ile kaynakları saniyeler içinde ekleyin.
Uzun Süreli Güvenli Saklama
Log kayıtlarını veri bütünlüğünü koruyarak arşivleyin. Toplanan veriler 5070 sayılı yasa kapsamında günlük olarak TÜBİTAK onaylı zaman damgası ile damgalanır.
Hızlı Arama ve Erişim
Patentli Minimize algoritması sayesinde yıllar öncesine ait kayıtlara arşivden veri çekmeden, canlı veri üzerinde dakikalar içinde erişin.
Regülasyon Uyumluluğu
5651 loglama, 5070 zaman damgası, KVKK, GDPR, ISO 27001, PCI DSS ve NIS2 gereksinimlerine uygun log saklama; 5651 log saklama süresi (2 yıl) için otomatik arşiv planı.
İndeksleme veritabanı yok. Veri yaşından bağımsız 0,95 ms sorgu.
OrianaLOG ve OrianaSIEM aynı patentli çekirdeği paylaşır. Loglar Elasticsearch gibi bir indeksleme veritabanına yazılmaz; geriye dönük sorgular, kaydın yaşı ne olursa olsun canlı veri üzerinde ve arşive gitmeden yanıtlanır. İndeksleme olmadığı için kaynak tüketimi de düşüktür.
Patentli algoritma, arşivden veri çekmeden canlı veri üzerinde arama yapmanızı sağlar; 1 günlük ya da 2 yıllık kayıt aynı hızda döner. Elasticsearch veya JVM tabanlı bir indeks katmanı gerekmez.
Gereksiz ve sürekli tekrarlanan kayıt kalabalığından kurtulun. Derlenmiş ve kopyalardan arındırılmış yapı ile sistem hafızanızdaki alan kullanımını %70'e kadar azaltın.
Gelen olayları ihtiyaçlarınıza göre etiketleyin; aynı tür log kayıtları için sonraki tekrarlarda anlamlı içgörüler elde edin. Hazır etiketler için ekibimizden etiketleme desteği sunulur.
Tablo görünümü
| Ay | Ham log (birim) | Oriana (birim) |
|---|---|---|
| 1 | 100 | 30 |
| 6 | 600 | 180 |
| 12 | 1.200 | 360 |
Tekilleştirme oranı test veri setine göre değişir; %70 iç test senaryosunda ölçülen üst değerdir. Bellek %50, işlemci %75 daha az; sorgu dönüş süresi 0,95 ms.
İndeksleme veritabanı olmadan, bellek içi yapı ve dosya arşivi yaklaşımıyla yüksek EPS altında optimize çalışır; Elasticsearch ve Kibana bağımlılığı yoktur. Tek sunucu veya container üzerinde yönetilir, gerektiğinde cluster mimarisi ile ölçeklenir. Değerler iç test senaryolarında ölçülmüştür.
SIEM maliyeti olmadan, ihtiyacınız olan korelasyon.
Birçok kurum çapraz ve zamana dayalı korelasyon özelliklerini kullanmadığı halde SIEM için yüksek maliyet öder. OrianaLOG'un tek atımlık korelasyon motoru, log içinde geçen bir olayın tespit edilmesiyle anında uyarı üretir; kullanıcıya hemen bilgi verir ve müdahale imkânı sağlar.
OrianaLOG, SIEM benzeri korelasyon yeteneği sunar ancak tek kurallı korelasyon yaptığı için tam anlamıyla bir SIEM değildir. Zincirleme olay, UEBA ve tehdit avı için OrianaSIEM'e geçiş her zaman mümkündür; iki ürün aynı mimariyi paylaşır.
Tek atımlık korelasyon ile tespit edilebilen olaylardan bazıları
- Hatalı oturum açma ve VPN denemeleri
- Yönetici hesaplarına izinsiz erişim denemeleri
- İzinsiz dosya paylaşımı; dosya silme, kopyalama, oluşturma
- Veri şifreleme denemeleri ve veri sızıntısı tespitleri
- Şüpheli ağ trafiği ve DDoS saldırı tespiti
- Yetkisiz yazılım yükleme denemeleri
- Kötü amaçlı yazılım bulaşma olayları
- Kritik servislerin beklenmedik duraksamaları
- Yedekleme işlemlerinde başarısızlıklar
- Veritabanı ve yüksek hassasiyetli veriye erişim
- Kritik sistem değişiklikleri ve uygulama hataları
- İçeriden gelen tehditler ve anormal kullanıcı aktivitesi
Ajan ile veya ajansız; her kaynaktan.
Loglar Syslog (UDP/TCP/TLS), NetFlow/sFlow, API, SFTP/SMB/FTP dosya kaynakları ve veritabanı bağlantıları üzerinden ajansız toplanır. Ajan opsiyoneldir; gereken yerlerde OrianaAJAN ile Windows, dosya denetimi ve uygulama logları alınır.
Active Directory
- Başarılı / başarısız login denemeleri
- Kullanıcı oluşturma / silme
- Yetki ve Group Policy değişiklikleri
DNS
- Domain sorguları, şüpheli DNS istekleri
- DGA / anormal trafik
- İç / dış DNS aktiviteleri
Office 365
- Kullanıcı giriş aktiviteleri, MFA / başarısız login
- Mail gönderim / erişim logları
- Admin işlemleri
Firewall
- İzin verilen / engellenen trafik, port erişimleri
- VPN bağlantıları
- Threat / IPS logları
Network (Switch / AP)
- Bağlanan cihazlar, MAC / IP eşleşmeleri
- Port aktiviteleri
- Ağ erişim olayları
Sunucu ve Uygulama
- Windows / Linux logları
- IIS / Apache / Nginx web sunucu logları
- Uygulama logları (metin, JSON, XML, CSV)
SQL / Veritabanı
- Veritabanı erişim kayıtları, ODBC/JDBC
- Başarılı / başarısız sorgular
- Yetkilendirme ve rol değişiklikleri
Antivirüs / EDR
- Tespit edilen zararlı yazılımlar
- Karantina ve silme işlemleri
- Güncelleme ve imza durumu
DLP & Diğer
- Hassas veri erişim ve sızıntı denemeleri
- USB / e-posta / dışa aktarım aktiviteleri
- IoT, depolama, parmak izi sistemleri, SNMP trap, PCAP
Dosya ve klasör erişimlerini gerçek zamanlı izleyin.
File Audit, sistemlerdeki dosya ve klasör erişimlerinin, değişikliklerinin ve yetkilendirmelerinin detaylı olarak izlenmesini sağlayan kritik bir güvenlik bileşenidir. OrianaLOG sadece log toplamakla kalmaz; dosya üzerinde gerçekleşen olayları gerçek zamanlı analiz eder, uygunsuz hareketleri tespit eder ve alarm üretir.
| Olay Türü | Açıklama | Örnek |
|---|---|---|
| Oluşturma | Yeni bir dosya oluşturulduğunda loglanır | maliyet.xlsx dosyası "omer.tan" tarafından oluşturuldu |
| Silme | Dosya ya da klasör silindiğinde tespit edilir | employee-records.docx "ahmet.kara" tarafından silindi |
| Yeniden Adlandırma | Dosya veya klasör adının değiştirilmesi | yillik_plan.docx → 2025_yillik_plan.docx |
| Okuma | Dosyanın görüntülenmesi | Kullanıcı 23:54'te finans2024.pdf dosyasını açtı |
| Yazma / Değişiklik | Dosya içeriği değiştirildiğinde | CRM_MüşteriListesi.xlsx dosyasına yeni veri eklendi |
| Kopyalama | Dosyanın farklı bir konuma kopyalanması | patent.pdf dosyası USB diske kopyalandı |
| İzin Değişikliği | Dosyaya yetki eklenmesi veya çıkarılması | personel_gizli.txt dosyasına "everyone" yetkisi verildi |
Üç adımda devreye alın.
Günlük kayıtlarınızı yönlendirin
Cihazlarınızın olay kayıtlarını Syslog, NetFlow, API, dosya kaynağı veya ajan ile OrianaLOG'a yönlendirin; otomatik cihaz keşfi kaynakları tanır.
Ayarlarınızı yapın
Cihazlarınıza özel etiket, filtre kısayolu ve tek atımlık korelasyon kurallarını tanımlayın; raporlama ve arşiv politikalarını seçin.
Sisteminizi kolayca takip edin
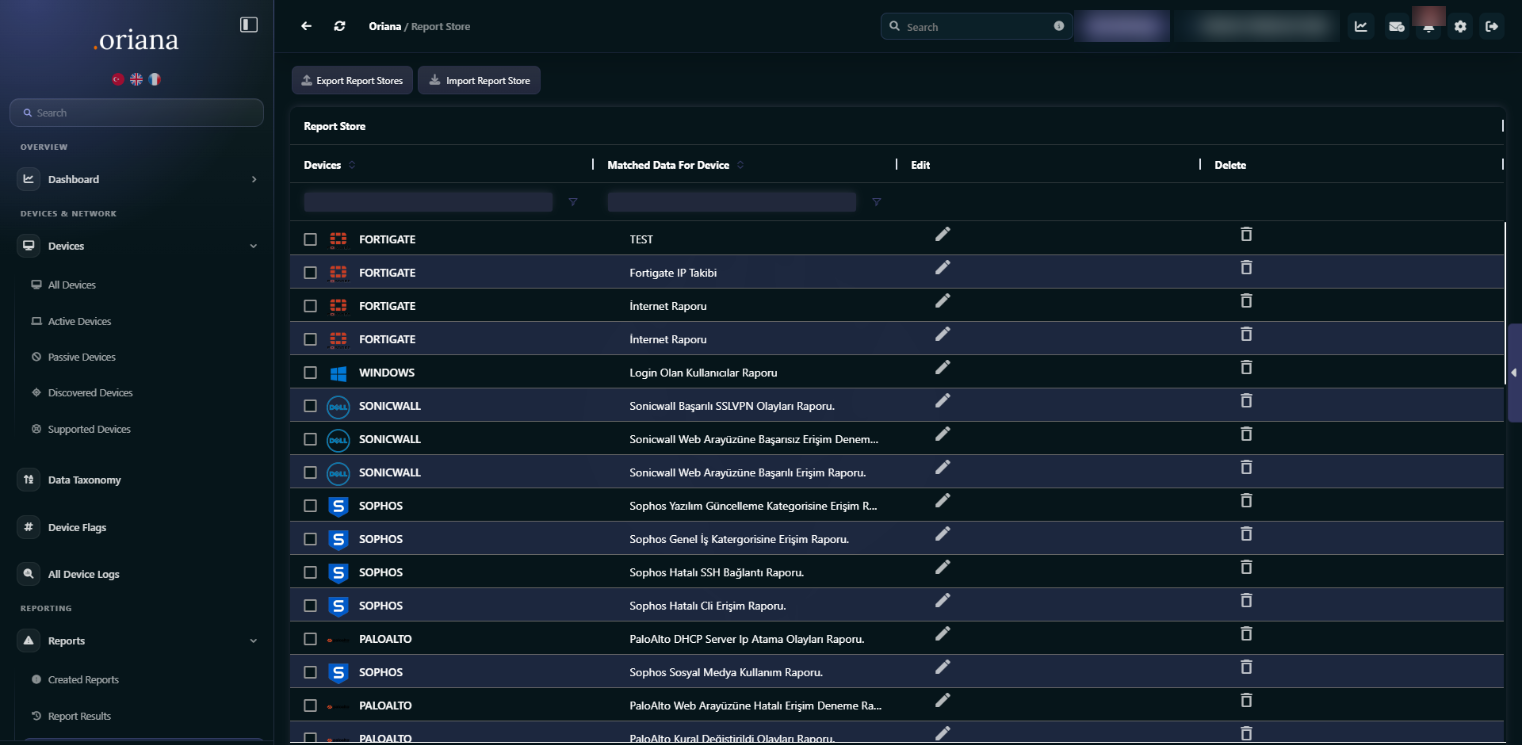
Dashboard, raporlar ve filtreler ile sisteminizi izleyin. Anlık, günlük, haftalık ve aylık raporları PDF/Excel olarak alın ya da e-posta ile dağıtın.
Dağınık log yapısına son verin.
Tüm verilerinizi tek platformda yönetin; 5651, KVKK ve ISO 27001 denetimlerinde dakikalar içinde kanıt sunun.