Yerli SIEM çözümü: verisi kurumunuzda, performansı ölçülebilir.
OrianaSIEM, Türkiye'de geliştirilen ve TRTEST SIEM testlerinde A Seviye Uygunluk Belgesi almış yerli SIEM çözümüdür. Loglarınız kurum kontrolünde kalır; 5651, KVKK ve 7545 sayılı Siber Güvenlik Kanunu için hazır raporlar, patentli Minimize algoritması ile düşük kaynak tüketimi ve doğrudan üretici desteği sunar.
Yerli SIEM tercihi bir duygu kararı değil; veri, maliyet ve süreklilik kararıdır.
Kamu kurumları, kritik altyapılar ve regüle sektörler için SIEM seçiminde "ürün nerede geliştirildi, veri nerede duruyor, sorun çıkınca kim sorumlu" soruları özellik listesinden daha belirleyicidir.
Veri egemenliği
Loglar kurumun kendi veri merkezinde, hibrit yapıda veya tercih edilen bulutta tutulur. Yabancı bulut SIEM'lerde olduğu gibi kritik logların yurt dışı veri merkezlerine taşınması ve veri çıkış maliyeti söz konusu değildir.
Türkiye mevzuatına hazır
5651 sayılı Kanun için zaman damgalı ve bütünlüğü korunan 2 yıllık saklama, KVKK erişim kayıtları ve ihlal tespiti, BDDK Bilgi Sistemleri Yönetmeliği ve 7545 sayılı Siber Güvenlik Kanunu kapsamındaki log yükümlülükleri için hazır rapor şablonları.
Tedarik zinciri sürekliliği
Yabancı üreticilerde ürün satışı, lisans modeli değişikliği veya yaptırım riskleri SIEM yatırımını belirsizleştirir. Oriana'da ürün yol haritası, geliştirme ekibi ve destek Türkiye'dedir; talepler doğrudan ürün ekibine ulaşır.
Öngörülebilir toplam maliyet
Lisans, veri hacmine bağlı artış cezası olmadan platform kapsamı ve saklama süresine göre kurgulanır. Kaynak bağlamak lisansı büyütmez; bu nedenle maliyet yüzünden SIEM dışında bırakılan log kaynağı kalmaz, tespit kapsamı daralmaz.
Doğrudan üretici desteği
Türkçe arayüz ve Türkçe destek; SLA kapsamında kısa çözüm süreleri, uzaktan ve yerinde destek, eğitim. Yeni bir log kaynağı için parser doğrudan üretici tarafından geliştirilir, müşteri yurt dışı destek kuyruğunu beklemez.
Bağımsız doğrulanmış olgunluk
TRTEST tarafından gerçekleştirilen SIEM testlerinde A Seviye Uygunluk Belgesi; ürünün teknik olgunluğunu, güvenilirliğini ve kurumsal yapılarda kullanılabilirliğini gösteren bağımsız bir referanstır. Ayrıntılar Hakkımızda sayfasında.
Yerli ve performanslı: patentli mimari ile ölçülebilir fark.
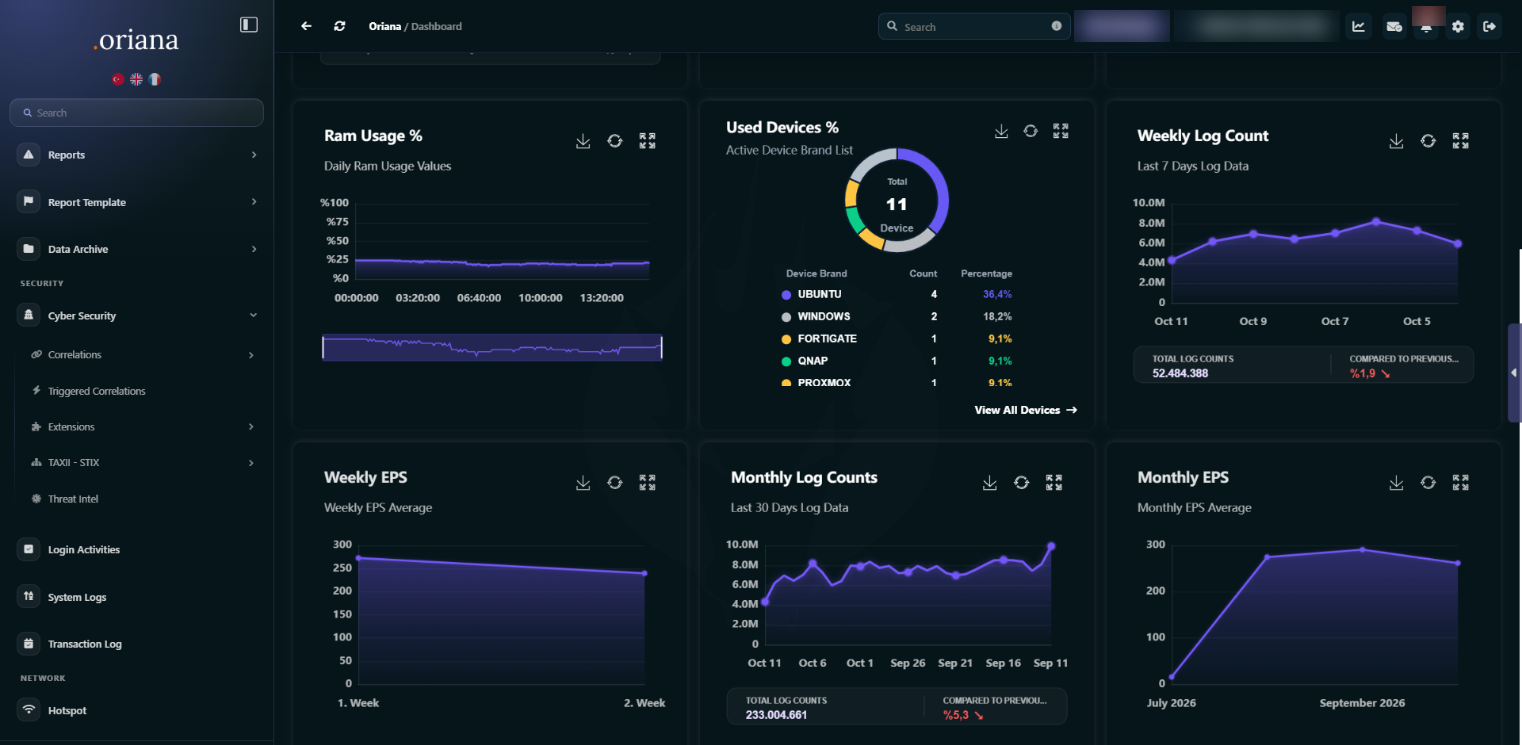
Yerli SIEM çözümleri çoğu zaman yalnızca "yerli" olduğu için tercih edilir. OrianaSIEM'in farkı, yerlilik avantajını performansla birleştirmesidir: üründe kullanılan patentli Minimize algoritması ve Elasticsearch/JVM tabanlı olmayan özgün veri motoru, yüksek log hacimlerinde düşük kaynak tüketimi ve hızlı sorgu sağlar.
Aşağıdaki değerler iç test senaryolarında ölçülmüştür; kurumunuzdaki gerçek oran log tipine bağlıdır ve POC'de birlikte ölçülür.
Teknik Özellikler- MITRE ATT&CK eşlemesi ve STIX/TAXII senkronizasyonu
- USOM bağlayıcısı ve günlük güncellenen tehdit istihbaratı beslemeleri
- Sigma ve YARA kural desteği; özel sorgu dili öğrenme gereği yok
- Mikroservis mimarisi; Docker/Kubernetes ile kesintisiz güncelleme
Üç yaklaşım, aynı sorular.
Karşılaştırma üretici dokümantasyonu ve pazar bilgisine dayanır; marka bazlı kıyas yerine karar faktörlerini gösterir. Kesin sonuç için aynı veri seti ve aynı donanımda karşılaştırmalı POC öneririz.
| Karar faktörü | Yabancı bulut SIEM | Açık kaynak kurulum | OrianaSIEM (yerli) |
|---|---|---|---|
| Verinin konumu | Üreticinin bulutunda; genellikle yurt dışı veri merkezi | Kurum içinde | Kurum içinde, hibrit veya tercih edilen bulut; veri egemenliği tasarımın parçası |
| Lisans modeli | GB/gün veya GB/ay ingest; saklama süresi uzadıkça maliyet artar | Lisans ücretsiz; operasyon ücretsiz değil | Platform kapsamı ve saklama süresine göre; veri hacmine bağlı artış cezası yok |
| Sorgu ve kural yazımı | Özel sorgu dili (KQL, SPL vb.) ve sertifikalı uzman gerektirir | Küme yönetimi, tuning ve kural geliştirme ekibe kalır | Arayüz odaklı; 3.500+ hazır kural, Sigma/YARA; özel dil öğrenme eğrisi yok |
| Kaynak tüketimi | Müşteri görmez, fiyata yansır | Elasticsearch/JVM kümeleri için yüksek RAM ve disk | İç test sonuçlarına göre belirgin şekilde düşük CPU/RAM; %60'a varan daha az disk |
| Türkiye mevzuat raporları | Global uyum şablonları; 5651, KVKK, BDDK için hazır rapor yok | Kurum kendisi geliştirir | 5651, 5070, KVKK, BDDK, 7545 hazır; GDPR, NIS2, ISO 27001, PCI DSS raporları da dahil |
| Denetimde sorumluluk | Yurt dışı üretici, kademeli destek | Sorumlu üretici yok; topluluk desteği | Doğrudan üretici desteği, SLA, Türkçe ve İngilizce |
| Devreye alma | Platform dönüşümü; 6-12 ay olağan | Boyutlandırma ve tuning ile aylar | Sunucu hazır olduğunda 1 günde kurulum, 1-2 haftalık ölçülmüş POC, günler içinde canlı |
| UEBA | Çoğunlukla ek lisanslı modül | Sınırlı veya ayrı bileşen | Profilleme tabanlı UEBA standart; kullanıcı, IP, MAC, hostname bazında |
| Süreklilik | Satın alma, devir ve yol haritası değişiklikleri riski | Sürüm yükseltme riski ekipte | Ürün, Ar-Ge ve destek Türkiye'de; üretici yönetimli güncelleme |
Dürüst konumlandırma. Uygulama ekosistemi genişliği ve makine öğrenmesi ağırlıklı ileri analitikte global platformların önde olduğunu açıkça söylüyoruz. Veri egemenliği, öngörülebilir maliyet, Türkiye mevzuatı, kaynak tüketimi, UEBA ve doğrudan üretici desteği önceliğinizse OrianaSIEM daha doğru konumlanır. Bunu kendi verinizle test edebiliriz.
Türkiye düzenlemeleri ürün tasarımının parçası.
Hangi düzenlemeye tabi olursanız olun, denetim hazırlığını adam/gün olarak düşürmeyi hedefliyoruz: hazır rapor şablonları, zaman damgası ve bütünlük mekanizması, uzun süreli saklamada tekilleştirme ile maliyet kontrolü. Uluslararası karşılıklar için Regülasyon Uyumu sayfasına bakın.
Erişim ve trafik kayıtlarının en az 2 yıl, zaman damgasıyla bütünlüğü korunarak saklanması; hazır 5651 raporları.
Kişisel verilere erişim kayıtlarının korelasyonu, ihlal tespit senaryoları, UEBA ile anormal erişim tespiti ve 72 saatlik bildirim için raporlama.
Olay tespiti, merkezi izleme ve log saklama yükümlülükleri; USOM ve SOME süreçleriyle uyumlu alarm ve rapor akışı.
Bankacılık kaynaklarının merkezi izlenmesi, iz kayıtlarının bütünlüğü ve saklanması, olay yönetimi kayıtları.
A.8.15 loglama ve A.8.16 izleme kontrolleri, PCI DSS Gereksinim 10, GDPR ve NIS2 bildirim süreçleri için aynı platformdan raporlama.
Yerli SIEM seçerken sorulacak 8 soru.
Bu soruları yalnızca bize değil, değerlendirdiğiniz her SIEM üreticisine sorun. Cevaplar broşürde değil, kendi verinizle yapılan POC'de netleşir.
Karşılaştırmalı POC Planlayın- Üç yıllık toplam maliyet hesaplandı mı? Lisans, donanım, depolama, danışmanlık ve personel birlikte.
- Maliyet yüzünden bağlanmayan kaynak var mı? Kaynak eklemek lisansı büyütüyor mu?
- Kritik loglar nerede tutuluyor? Yurt dışı bulutta tutulması veri politikanıza uygun mu?
- Özel sorgu dili gerekiyor mu? Bunu yazacak kaç uzmanınız var?
- 5651, KVKK ve BDDK raporları hazır mı? Denetim hazırlığı kaç adam/gün sürüyor?
- EPS limiti aşıldığında ne oluyor? Olay düşürülüyor mu, kayıp oluşuyor mu?
- Beş yıl sonra ürün kimin elinde olacak? Yazılı yol haritası ve destek taahhüdü var mı?
- Aynı veriyle POC yapıp kaynak tüketimi, sorgu süresi ve tekilleştirme oranını ölçtünüz mü?
"Bozuk değilse dokunma" tuzağına düşmeden geçiş.
Mevcut SIEM'inizi kapatmadan, paralel çalışarak ve ölçerek geçiş yapın. Kurulum sunucu hazır olduğunda bir gün, POC 1-2 hafta sürer.
Keşif
Kaynak listesi, günlük log hacmi (GB/gün, EPS), saklama süresi, tabi olunan düzenlemeler ve başarı kriterleri birlikte belirlenir.
Kurulum
Sunucu veya sanal makine hazır olduğunda kurulum tamamlanır; firewall, Active Directory, Linux ve uygulama kaynakları bağlanır, parser doğrulanır.
Paralel ölçüm
Brute force, lateral movement, veri sızdırma ve yetki yükseltme senaryoları; 5651 ve KVKK raporları; mevcut ürünle aynı sorguların karşılaştırılması.
Kademeli geçiş
Kaynaklar aşamalı olarak yönlendirilir, geçmiş kayıtlar içe aktarılır, kritik kurallar üretici desteğiyle yeniden yazılır. Sonuç raporu yönetim kuruluna sunulabilir formattadır.
Mevzuat, geçiş ve kazanımlar.
Yerli SIEM hakkında merak edilenler.
Daha fazlası için SSS sayfasına bakın veya bize yazın.
Yerli SIEM, güvenlik bilgi ve olay yönetimi yazılımının Türkiye'de, yerli bir üretici tarafından geliştirilmesi, geliştirme ekibinin, ürün yol haritasının ve teknik desteğin Türkiye'de olması anlamına gelir. Kamu kurumları ve kritik altyapılar için veri egemenliği, mevzuat uyumu ve tedarik zinciri sürekliliği açısından tercih edilir.
Evet. OrianaSIEM, Teknopark İstanbul'da yerleşik Oriana Teknoloji A.Ş. tarafından in-house geliştirilmiştir. Veri motoru ve korelasyon altyapısı Oriana'ya aittir; Elasticsearch veya Kibana gerektirmez. Kullanılan açık kaynak bileşenler yalnızca Redis ve RabbitMQ'dur.
OrianaSIEM, TRTEST tarafından gerçekleştirilen SIEM testlerinde A Seviye Uygunluk Belgesi almaya hak kazanmıştır. Belge, ürünün teknik olgunluğunu ve kurumsal yapılarda kullanılabilirliğini ortaya koyan bağımsız bir değerlendirmedir; kamu ve regüle sektör alımlarında referans olarak kullanılabilir.
Siz karar verirsiniz: kendi veri merkeziniz (on-premise), hibrit, Oriana bulutu, partner bulutu veya appliance. Kurum içi kurulumda veri yurt dışına çıkmaz ve veri çıkış maliyeti oluşmaz.
Mevcut SIEM ile paralel çalışma önerilir. Kaynaklar önce çift gönderimle OrianaSIEM'e yönlendirilir, geçmiş kayıtlar içe aktarılır, kritik kurallar üretici desteğiyle yeniden yazılır ve karşılaştırmalı ölçümle geçiş kararı verilir. Kurulum sunucu hazır olduğunda bir gün, POC 1-2 hafta sürer.
Lisans, veri hacmine bağlı artış cezası olmadan platform kapsamı, saklama süresi ve kullanım senaryosuna göre kurgulanır; EPS yalnızca kapasite planlamasında kullanılır. Aylık, yıllık ve 3 yıllık kiralama seçenekleri mevcuttur. Teklif için iletişime geçin.
Uygulama ekosistemi genişliği ve makine öğrenmesi ağırlıklı ileri analitikte global platformların önde olduğunu açıkça ifade ediyoruz. Profilleme tabanlı UEBA, 3.500'den fazla hazır kural, patentli Minimize algoritması, düşük kaynak tüketimi ve Türkiye mevzuatı uyumu ise POC'de ölçülebilir farklılaşma noktalarımızdır.
Yerli SIEM kararını broşürle değil, ölçümle verin.
Kendi log kaynaklarınızla 1-2 haftalık karşılaştırmalı POC planlayalım; kurulum bir gün sürer.