Veri egemenliği odaklı SIEM: loglarınız kendi yetki alanınızda, maliyetiniz öngörülebilir.
Avrupa'da müşterisi, iştiraki veya tedarikçisi olan kurumlar için NIS2, DORA ve GDPR; Türkiye'de KVKK ve 5651 aynı anda geçerli. OrianaSIEM kurum içi, hibrit veya tercih ettiğiniz özel bulutta çalışır; loglar yetki alanınızdan çıkmaz, lisans veri hacmine bağlı artmaz ve uluslararası raporlar hazır gelir. Türkiye mevzuatı odaklı anlatım için yerli SIEM çözümü sayfasına bakın.
Güvenlik loglarının nerede durduğu bir barındırma detayı değil, uyum kararıdır.
Loglar kişisel veri, ağ topolojisi ve olay kanıtı içerir. Denetçiler, düzenleyiciler ve müşteriler bu verinin nerede işlendiğini, kimin erişebildiğini ve üretici değişirse ne olacağını giderek daha sık soruyor.
Yetki alanı ve veri aktarımı
Bulut SIEM'de her log satırı bir uluslararası veri aktarımıdır. Kendi altyapınızda barındırma, GDPR aktarım değerlendirmelerini, veri yerelliği maddelerini ve KVKK yurt dışı aktarım kurallarını sözleşmeyle değil tasarımla karşılar.
NIS2 ve DORA süreleri
NIS2, 24 saat içinde erken uyarı ve 72 saat içinde bildirim bekler; DORA, BİT olaylarının tespit edilmesini, sınıflandırılmasını ve raporlanmasını ister. Merkezi görünürlük, korelasyon ve hazır raporlar tespitten bildirime giden yolu kısaltır.
Tedarik zinciri bağımsızlığı
SIEM pazarındaki satın almalar, devirler ve platform geçişleri müşterileri belirsiz yol haritalarıyla baş başa bıraktı. Kendi veri motoruna sahip, hiperölçekleyiciye bağımlı olmayan bağımsız bir üretici kararı sizin elinizde tutar.
Öngörülebilir toplam maliyet
Lisans, günlük gigabayt değil platform kapsamı ve saklama süresine göre belirlenir. Yeni kaynak bağlamak faturayı büyütmez, veri çıkış maliyeti yoktur; bütçe nedeniyle SIEM dışında kalan kaynak olmaz.
Doğrudan üretici desteği
Kademeli bayi kuyruğu yok: talepler ürün ekibine ulaşır. SLA'lı çözüm süreleri, uzaktan ve yerinde destek, üretici tarafından geliştirilen parser'lar; çok uluslu ekipler için İngilizce, Almanca, Fransızca ve Türkçe arayüz.
Kapalı ağ seçenekleri
Sınıflandırılmış veya izole ağlar için tamamen çevrimdışı kurulum; toplayıcılar bulutta, çekirdek kurum içinde hibrit topoloji; sizin veya MSSP'nizin işlettiği özel bulut. Tehdit istihbaratı beslemeleri bağlantısız ortamlar için aynalanabilir.
Platformun nerede çalışacağına siz karar verirsiniz.
Tüm modeller aynı yazılımı aynı özelliklerle çalıştırır; yalnızca topoloji değişir.
Kendi veri merkeziniz
Ubuntu Server LTS ve Docker ile fiziksel veya sanal sunucular (VMware, Proxmox, KVM); 5.000 EPS'e kadar tek sunucu, üzerinde Kubernetes cluster. Dışa veri akışı gerekmez.
Toplayıcı dışarıda, çekirdek içeride
Bulut iş yükleri, şubeler veya OT ağları yanında toplayıcılar; korelasyon, depolama ve raporlama kendi ortamınızda. Dağıtık iş yükü, merkezi veri gereksinimi için.
Kendi bulut hesabınız
Seçtiğiniz bölgede, sizin yönettiğiniz sanal makine veya konteynerlerde. Platform hiçbir hiperölçekleyici servisine bağımlı değildir; hesap, bölge ve anahtarlar sizde kalır.
Çok kiracılı
Kiracı başına izole veri, kural, dashboard ve rapor; sayfa ve aksiyon düzeyinde rol yönetimi; müşteri başına lisanslama. Tek güncelleme tüm kiracılara yansır. Partner programı.
Kendi altyapınızda barındırmak ağır olmak zorunda değil.
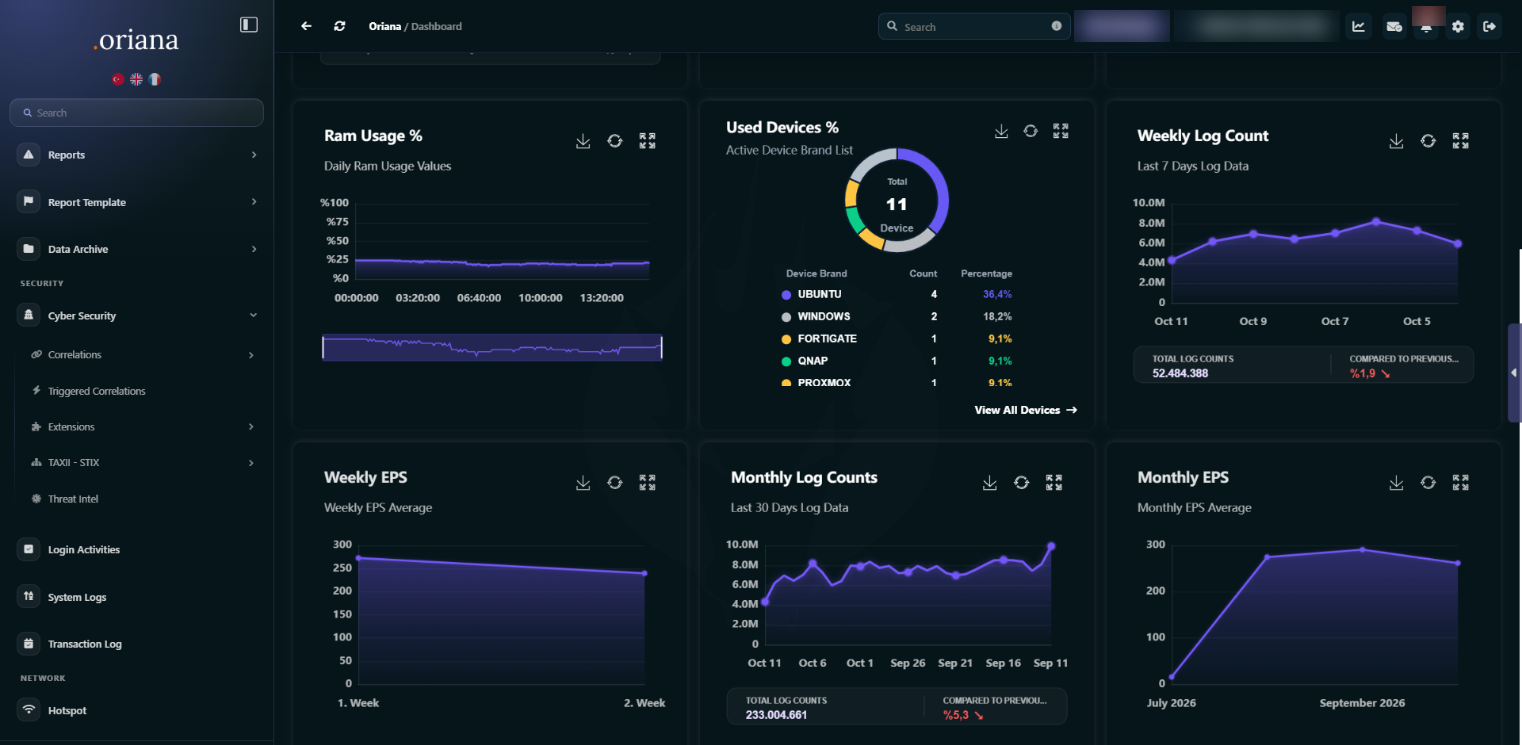
Kurum içi SIEM'e en sık itiraz donanımdır. OrianaSIEM'in patentli Minimize algoritması ve Elasticsearch/JVM tabanlı olmayan özgün veri motoru, yüksek log hacimlerinde CPU, RAM ve disk ihtiyacını düşük tutar; böylece egemen kurulum çok yıllık saklama sürelerinde de karşılanabilir kalır.
Aşağıdaki değerler iç test senaryolarında ölçülmüştür; ortamınızdaki oran log tipine bağlıdır ve POC'de birlikte ölçülür.
Sistem Gereksinimleri- MITRE ATT&CK eşlemesi ve STIX/TAXII tehdit istihbaratı senkronizasyonu
- Sigma ve YARA kural desteği; özel sorgu dili öğrenme gereği yok
- Mikroservis mimarisi; Docker/Kubernetes ile kesintisiz güncelleme
- Alarmlar Web API, e-posta ve SMS ile SOC, SOAR ve ticket araçlarınıza aktarılır
Üç yaklaşım, aynı sorular.
Üretici dokümantasyonu ve pazar bilgisine dayanır; marka bazlı kıyas yerine karar faktörleri. Kesin sonuç için aynı veri seti ve aynı donanımda karşılaştırmalı POC öneririz.
| Karar faktörü | Bulut SIEM | Açık kaynak kurulum | OrianaSIEM (kurum içi) |
|---|---|---|---|
| Verinin konumu | Üreticinin bulutu; bölge üreticinin ayak iziyle sınırlı | Kurum içinde | Kurum içi, hibrit veya tercih edilen özel bulut; veri egemenliği tasarımın parçası |
| Lisans modeli | GB/gün veya GB/ay ingest; saklama uzadıkça maliyet artar | Lisans ücretsiz; operasyon ücretsiz değil | Platform kapsamı ve saklama süresine göre; hacme bağlı ceza yok |
| Sorgu ve kural yazımı | Özel sorgu dili ve sertifikalı uzman | Küme yönetimi, tuning ve kural geliştirme ekibe kalır | Arayüz odaklı; 3.500+ hazır kural, Sigma/YARA; öğrenme eğrisi yok |
| Kaynak tüketimi | Müşteri görmez, fiyata yansır | Elasticsearch/JVM kümeleri için yüksek RAM ve disk | İç test sonuçlarına göre belirgin şekilde düşük CPU/RAM; %60'a varan daha az disk |
| Uyum raporları | Global şablonlar, çoğu zaman ücretli içerik | Kurum kendisi geliştirir | NIS2, DORA, GDPR, ISO 27001, PCI DSS, HIPAA, SOX ve Türkiye mevzuatı dahil |
| Denetimde sorumluluk | Kademeli destek, paylaşımlı sorumluluk | Sorumlu üretici yok; topluluk desteği | SLA'lı doğrudan üretici desteği |
| Devreye alma | Platform dönüşümü; 6-12 ay olağan | Boyutlandırma ve tuning ile aylar | Sunucu hazır olduğunda 1 günde kurulum, 1-2 haftalık ölçülmüş POC, günler içinde canlı |
| UEBA | Çoğunlukla ek lisanslı modül | Sınırlı veya ayrı bileşen | Profilleme tabanlı UEBA standart |
| Üretici sürekliliği | Satın alma, devir ve yol haritası değişikliği riski | Sürüm yükseltme riski ekipte | Kendi veri motoruna sahip bağımsız üretici; üretici yönetimli güncelleme |
Dürüst konumlandırma. Uygulama ekosistemi genişliği ve makine öğrenmesi ağırlıklı ileri analitikte global platformlar öndedir; bunu açıkça söylüyoruz. Veri egemenliği, öngörülebilir maliyet, mevzuat raporları, kaynak tüketimi, UEBA ve doğrudan üretici desteği önceliğinizse OrianaSIEM daha doğru konumlanır.
Tek platform, denetçilerin sorduğu loglama kontrolleri.
Hazır rapor şablonları, zaman damgası ve bütünlük koruması, tekilleştirme ile karşılanabilir uzun saklama. Türkiye karşılıkları ve sektörel şablonlar Regülasyon Uyumu sayfasında.
| Düzenleme | Kapsam | Log gereksinimi | Türkiye karşılığı | OrianaSIEM yaklaşımı |
|---|---|---|---|---|
| GDPR | AB · kişisel veri | Erişim kayıtları, işleme faaliyetlerinin izlenmesi, 72 saatte ihlal bildirimi (Md. 33) | KVKK | Erişim log korelasyonu, ihlal tespit senaryoları, UEBA, raporlama |
| NIS2 | AB · kritik ve önemli kuruluşlar | Olay tespiti, 24 saat erken uyarı ve 72 saat bildirim, log ve izleme yükümlülükleri, tedarik zinciri güvenliği | 5651, 7545, USOM/SOME | Merkezi izleme, olay kayıtları, zaman damgalı saklama, alarm aktarımı |
| DORA | AB · finans sektörü | BİT olaylarının tespiti, sınıflandırılması ve raporlanması; log bütünlüğü ve saklama | BDDK Bilgi Sistemleri Yönetmeliği | BİT kaynaklarının merkezi izlenmesi, bütünlük ve saklama raporları |
| ISO/IEC 27001:2022 | Global | A.8.15 loglama, A.8.16 izleme, A.8.17 saat senkronizasyonu | ISO 27001 uygulamaları | Merkezi log yönetimi, izleme ve alarm, NTP ve zaman damgası raporları |
| PCI DSS v4.0 | Global · kart ödeme | Gereksinim 10: tüm erişimlerin loglanması, günlük inceleme, 12 ay saklama | BDDK / kart kuruluşları | Kart verisi ortamının merkezi loglanması, günlük inceleme raporları |
| NIST SP 800-53 / CSF 2.0 | ABD kamu ve genel çerçeve | AU (Audit and Accountability) kontrolleri; Detect fonksiyonu | ISO 27001 uygulamaları | Merkezi log yönetimi, inceleme raporları, bütünlük koruması |
| SOX | ABD · halka açık şirketler | Finansal sistemlere erişim ve değişiklik kayıtlarının denetlenebilirliği | SPK düzenlemeleri | Erişim ve değişiklik loglarının korelasyonu, denetim raporları |
| HIPAA | ABD · sağlık | ePHI erişim loglarının izlenmesi, 6 yıl belge saklama | KVKK özel nitelikli veri | Sağlık sistemleri erişim korelasyonu, uzun süreli saklama |
| BSI IT-Grundschutz / KRITIS | Almanya | Loglama ve tespit gereksinimleri; kritik altyapıda saldırı tespit sistemi zorunluluğu | 5651, kritik altyapı düzenlemeleri | Merkezi tespit, korelasyon ve UEBA; Almanca arayüz |
Kurum içi SIEM ve veri egemenliği.
Daha fazlası için SSS sayfasına bakın veya bize yazın.
Güvenlik loglarının sizin kontrolünüzdeki bir yetki alanı ve altyapıda, sizin şifreleme anahtarlarınız ve erişim politikalarınızla toplanması, işlenmesi ve saklanması; yabancı bir bulut sağlayıcısına veya üreticinin barındırdığı servise bağımlı olunmaması demektir. Loglar kişisel veri, ağ topolojisi ve olay kanıtı içerdiği için bu önemlidir.
Evet. Platformun zorunlu bir dışa bağlantısı yoktur. Tehdit istihbaratı beslemeleri ve kural güncellemeleri izole ağlar için elle aktarılabilir veya aynalanabilir; lisanslama çevrimdışı aktivasyon dosyasıyla çalışır.
Merkezi görünürlük, korelasyon ve hazır raporlar tespitten bildirime giden yolu kısaltır. GeoIP, tehdit istihbaratı ve MITRE ATT&CK bağlamıyla zenginleştirilmiş alarmlar Web API, e-posta ve SMS ile olay akışınıza aktarılır; zaman damgalı kayıtlar kanıt gereksinimlerini destekler. Bildirimin kendisi sizin süreciniz olarak kalır; platform tespiti ve kayıtları sağlar.
Evet. Çok kiracılı yapı ile her ülke veya iştirak için izole veri, kural ve rapor tutulabilir; her kiracı kendi yetki alanında barındırılabilir. Arayüz İngilizce, Almanca, Fransızca ve Türkçe sunulur.
Platform kapsamı, saklama süresi ve kullanım senaryosuna göre, hacme bağlı ceza olmadan; EPS yalnızca kapasite planlamasında kullanılır. Kurum içi, hibrit ve MSSP kurulumları için aylık, yıllık ve 3 yıllık kiralama seçenekleri mevcuttur. Teklif için iletişime geçin.
Loglarınızı yükümlülüklerinizin olduğu yerde tutun.
Kendi log kaynaklarınızla 1-2 haftalık karşılaştırmalı POC planlayalım; kurulum bir gün sürer.