
Önce ihtiyacı netleştirin: SIEM mi, log yönetimi mi?
Her kurumun ilk sorusu bu olmalı. Amacınız yalnızca logları merkezi toplamak, aramak ve 5651/5070 kapsamında zaman damgalı arşivlemekse merkezi bir log yönetim yazılımı yeterli olabilir. Logların üzerinde korelasyon kuralları çalıştırmak, anomali tespit etmek ve alarm üretmek istiyorsanız ihtiyacınız SIEM'dir. İki yaklaşımın kapsam, maliyet ve kullanım senaryosu farklarını SIEM ve log yönetimi karşılaştırması sayfasında ayrıntılı inceleyebilirsiniz.
İyi bir ölçüt: güvenlik ekibiniz loglara "ne oldu?" diye bakıyorsa log yönetimi, "şu anda ne oluyor ve müdahale etmeli miyim?" diye bakıyorsa SIEM aşamasındasınız demektir.
SIEM seçiminde 10 kriter
1. Log toplama kapsamı
SIEM'in değeri beslediğiniz veriyle sınırlıdır. Değerlendirdiğiniz ürünün yalnızca Syslog ile yetinmediğinden emin olun: Syslog (UDP/TCP/TLS), NetFlow/sFlow, API tabanlı toplama, SFTP/SMB/FTP ile dosya alımı, veritabanı bağlantıları ve gerektiğinde ajan desteği birlikte sunulmalı. Ayrıca ortamınızdaki güvenlik duvarı, sunucu ve ağ cihazlarının hazır ayrıştırıcılarla (parser) desteklenip desteklenmediğini sorun; desteklenmeyen her kaynak için özel geliştirme beklersiniz.
2. Gerçekçi EPS ölçekleme
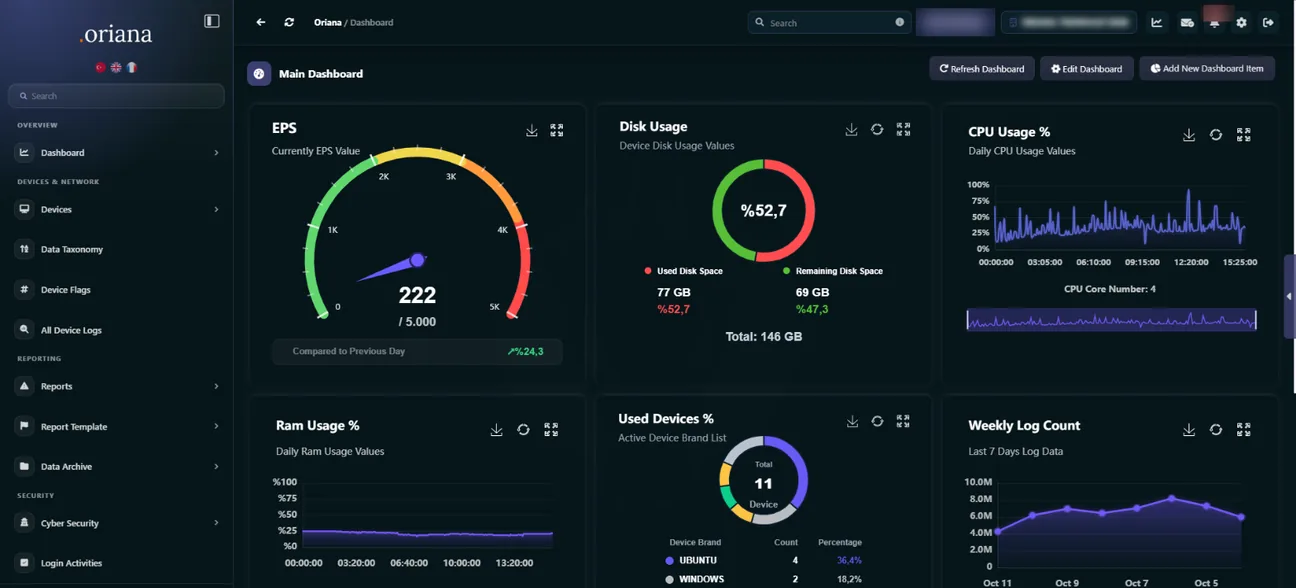
EPS (events per second), hem lisans hem donanım boyutlandırmasının temelidir. Satın almadan önce kendi ortamınızın EPS değerini kestirin ve ürünün bu hacmi hangi donanımla karşıladığını yazılı isteyin. Tek sunucuda nereye kadar çıkılabildiği, hangi noktadan sonra küme (cluster) mimarisine geçildiği net olmalı. Örnek boyutlandırma tablolarını OrianaSIEM teknik özellikler ve EPS boyutlandırma sayfasında bulabilirsiniz.
3. Geriye dönük sorgu performansı
Çoğu SIEM güncel veride hızlıdır; ayrım, 6–12 ay önceki loglarda arama yaptığınızda ortaya çıkar. Olay incelemesi ve adli analiz tam da bu eski veride yapılır. Demo sırasında mutlaka aylar öncesine ait veri üzerinde sorgu çalıştırılmasını isteyin. OrianaSIEM'in patentli Minimize teknolojisi, indeksleme veritabanına ihtiyaç duymadan veri yaşından bağımsız sorgu yanıtı verir (iç testlerimizde ortalama 0,95 ms); bu mimari aynı zamanda indeksleme kaynaklı CPU/RAM/disk yükünü ortadan kaldırır.
4. Korelasyon yeteneği ve hazır kural seti
SIEM'i log yönetiminden ayıran şey korelasyondur. Kaç hazır kural geldiği kadar, kuralların nasıl çalıştığı da önemli: eşik tabanlı, ardışık olay, davranış (UEBA) gibi farklı motor türleri farklı saldırı desenlerini yakalar. OrianaSIEM 6 gelişmiş korelasyon motoru ve 3.500'den fazla hazır korelasyon kuralı ile gelir; kendi kurallarınızı arayüzden yazabilmeniz, kullandıkça değer üretmenin anahtarıdır.
5. Mevzuat uyumu: 5651, 5070 ve KVKK
Türkiye'de faaliyet gösteren kurumlar için log kayıtlarının bütünlüğü ve zaman damgası kritik bir gereksinimdir. Seçtiğiniz çözümün 5651 sayılı kanun kapsamındaki kayıt yükümlülüklerini ve 5070 uyumlu zaman damgasını ürün içinden karşıladığını doğrulayın; denetim anında dışa bağımlı bir süreçle uğraşmak istemezsiniz. KVKK tarafında ise kişisel veri içeren loglara erişimin yetkilendirme ve izleme ile korunması beklenir.
6. Veri egemenliği ve kurulum modeli
Log verisi, kurumun en hassas verilerinden biridir. Verinin nerede durduğu, kimin erişebildiği ve hangi hukuk düzenine tabi olduğu — özellikle kamu, finans ve kritik altyapıda — seçimi tek başına belirleyebilir. Ürünün tamamen şirket içi (on-premises) çalışabilmesi ve üreticiye dışarı veri göndermemesi bu noktada önemlidir. Yerel üretici desteği, sertifikasyon ve tedarik avantajlarını yerli SIEM çözümü sayfasında ayrıntılı ele aldık.
7. Entegrasyonlar: SIEM, SOC'u değiştirmez, besler
SIEM'iniz tek başına bir ada olmamalı. Ürettiği alarmların SOC, SOAR ve ticket sistemlerinize Web API, e-posta veya SMS ile aktarılabildiğini; tehdit istihbaratı ve zenginleştirme kaynaklarıyla beslenebildiğini kontrol edin. İyi bir SIEM, mevcut operasyon akışınıza girer — onu baştan kurmanızı istemez.
8. Toplam sahip olma maliyeti (TCO)
Lisans bedeli, toplam maliyetin yalnızca bir parçasıdır. Üç yıllık pencerede şunları alt alta yazın: lisans modeli (EPS/kaynak/kullanıcı bazlı mı), donanım ihtiyacı, saklama süresine bağlı disk büyümesi, kurulum ve eğitim, yıllık bakım ve ürünü işletecek personel eforu. İndeksleme katmanı olmayan mimariler donanım kalemini belirgin küçültür. İlk kaba hesabınız için SIEM lisans ve EPS hesaplayıcıyı kullanabilirsiniz.
9. Üretici desteği ve ürün yol haritası
SIEM canlı bir üründür: yeni log kaynakları, yeni saldırı teknikleri, yeni mevzuat. Üreticinin destek SLA'sını, Türkçe destek verip vermediğini, sürüm sıklığını ve ürün yol haritasını sorun. Geliştirme ekibine doğrudan ulaşabilmek, kritik bir ihtiyacınızın ürüne girme süresini aylardan haftalara indirebilir.
10. Doğrulanabilir sertifikasyon ve referanslar
Pazarlama sunumundaki her iddia için belge isteyin: sertifikanın hangi ürünü ve sürümü kapsadığı, test raporlarının tarihi, benzer ölçekteki kurumlardan referanslar. OrianaSIEM, TRTEST A Seviye sertifikasına sahiptir ve bugün 700'den fazla kurumda 7/24 çalışmaktadır; aynı doğrulanabilirliği değerlendirdiğiniz her üründen talep edin.
Demoda sormanız gereken 8 soru
- Ortamımdaki cihaz ve uygulamaların kaçı hazır ayrıştırıcıyla destekleniyor? Desteklenmeyenler için süreç ne?
- 6 ay önceki veride bu aramayı şimdi, önümde çalıştırır mısınız?
- Bu EPS değeri için önerdiğiniz donanımı yazılı verir misiniz?
- Hazır korelasyon kuralı sayısı ne, kendi kuralımı arayüzden yazabiliyor muyum?
- 5651/5070 kapsamındaki zaman damgalı arşivleme ürün içinde mi?
- Alarmlar mevcut ticket/SOAR sistemimize nasıl aktarılıyor?
- Lisans modeli nedir; log hacmim büyüyünce maliyet nasıl değişir?
- Sertifika ve test raporlarının kapsamını belgeleyebilir misiniz?
PoC'yi nasıl yürütmelisiniz?
Kısa liste iki–üç ürüne indiğinde, kararı sunum değil PoC vermelidir. İşe yarayan bir PoC için:
- Gerçek veriyle test edin. Üreticinin örnek veri setini değil, kendi güvenlik duvarı ve sunucu loglarınızı bağlayın; ayrıştırma kalitesi ancak kendi verinizde görünür.
- Süreyi ve kapsamı baştan yazın. 2–4 hafta, 5–10 log kaynağı ve ölçülebilir başarı kriterleri (ör. "X senaryosu alarm üretmeli", "6 aylık arşivde arama Y saniyenin altında dönmeli") tanımlayın.
- Gerçek senaryo koşturun. Başarısız oturum denemeleri, yetki yükseltme, mesai dışı erişim gibi ortamınıza uygun 3–5 senaryoyu her üründe aynı şekilde deneyin.
- Operasyon yükünü ölçün. PoC boyunca ürünü üretici değil kendi ekibiniz kullansın; günlük işletimin kaç kişi-saat istediği en az tespit başarısı kadar önemlidir.
- Sonucu puanlayın. Yukarıdaki 10 kriteri ağırlıklandırıp her ürünü aynı tabloda puanlayın; karar toplantısına sunumla değil bu tabloyla girin.
Sonuç
Doğru SIEM yazılımı; log kaynaklarınızı eksiksiz toplayan, büyüyen veri hacminde performansını koruyan, mevzuat yükümlülüklerinizi ürün içinden karşılayan ve mevcut operasyonunuza entegre olan üründür. Kararınızı broşürlere değil, kendi verinizle yürüttüğünüz bir PoC'ye dayandırın.
Bu kriterleri yeni nesil SIEM yazılımı OrianaSIEM üzerinde test etmek isterseniz, kayıt gerektirmeyen canlı demo ortamımızı inceleyebilir veya kendi verinizle PoC planlamak için demo talebi oluşturabilirsiniz.
Son güncelleme: 1 Kasım 2026. Performans değerleri iç test sonuçlarıdır; ortam ve konfigürasyona göre değişebilir.